过去两年,各国对未成年人上网的监管思路发生了明显变化,关注点从孩子接触的内容,逐步延伸到产品的设计与运行方式。
过去,监管提出的问题是:“孩子看到了什么内容”。现如今,则还要叩问:“如何判断用户年龄、家长有哪些管理权限、产品默认开启哪些设置”,以及“这些责任应由操作系统、应用商店还是 App 承担”。从澳大利亚的 16 岁社媒禁令、英国《在线安全法》的儿童保护准则,到欧盟 DSA 第 28 条指南、美国各州的应用商店法和巴西的 ECA Digital,相关规则在 2025 至 2027 年间陆续出台或生效,便是这一转向的体现。
这些规则各有侧重,却也有不少相通之处。本文尝试将它们放在同一框架下梳理:先区分几种主要的监管思路,再将具体义务拆解为六个可落地的模块,逐项比较主要国家和地区的要求。在此基础上,进一步讨论一家业务横跨终端、操作系统、应用商店和互联网服务的公司,可以如何建立一套既能应对各地差异、又可在全球范围内复用的未成年人保护合规体系。
中国部分在 2023 年的《未成年人网络保护条例》合规亮点一文中已有过一些讨论,本文仅补充此后的配套规则与新变化。
注:文中信息截至 2026 年 10 月,各国规则仍在持续变化,需持续关注。
一、背景
(一)为什么是现在?
2024 年以来,主要国家和地区的未成年人网络保护规则进入密集落地期。下图按时间梳理了其中一些重要节点:
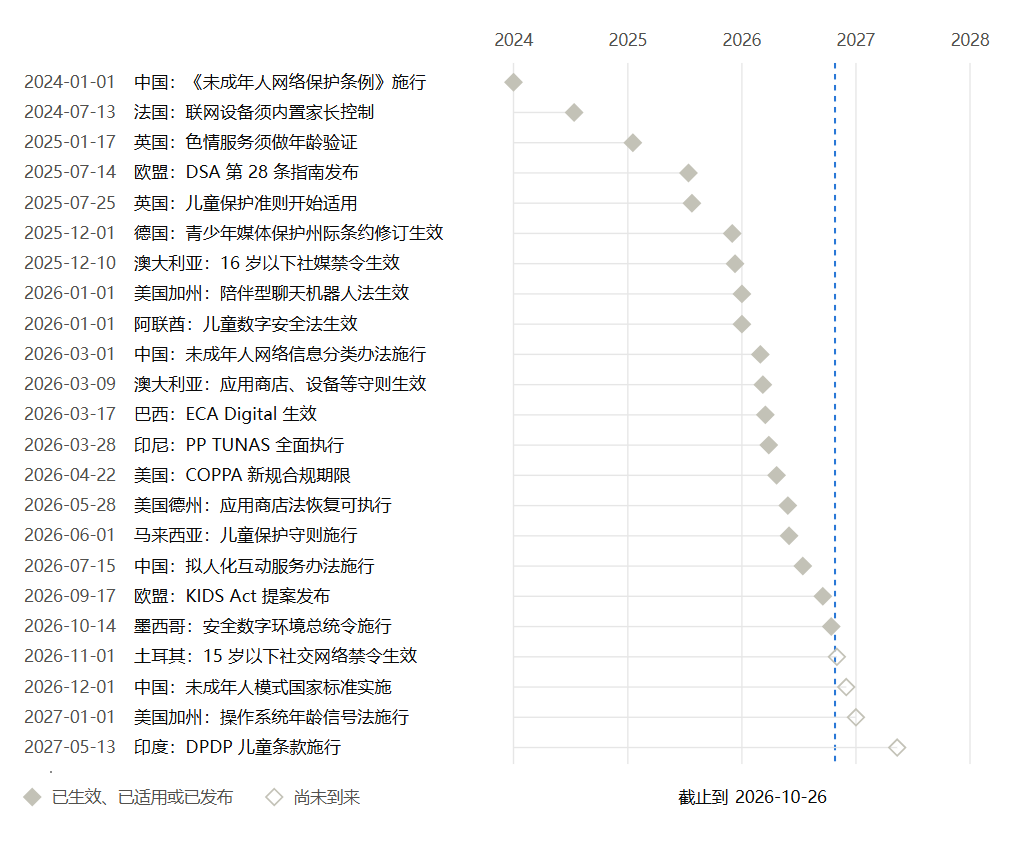
这些节点大多集中在 2025 年下半年至 2026 年上半年,后续还有一批规则等待落地,包括土耳其的 15 岁社交网络禁令、中国的未成年人模式国家标准、加州的操作系统年龄信号法,以及印度的儿童数据条款。
比时间上的集中更值得关注的,是监管方向的变化:各国逐渐从“发现违法内容后再删除”,转向要求企业在产品设计之初,就考虑用户年龄、默认设置和家长参与。这意味着,未成年人保护不再只是内容审核的事,也与产品如何设计、各方如何分担责任密切相关。
(二)先厘清几个概念
“未成年人”与“儿童”的年龄界限并不相同
不同法律对年龄的划分差异很大。同样是“儿童”,在一部法律中可能指不满 14 岁的人,在另一部法律中则可能涵盖所有未满 18 岁的人。开展跨国合规,首先需要厘清各个市场、各部法律的年龄界限:
国家/地区 | 法律 | 年龄口径 |
中国大陆 | 《未成年人保护法》《个人信息保护法》 | 未成年人:未满 18 周岁; |
美国 | COPPA | 儿童:13 岁以下 |
欧盟 | GDPR 第 8 条 | 数字同意年龄由成员国在 13—16 岁之间确定 |
英国 | 《在线安全法》《适龄设计准则》 | 儿童:18 岁以下 |
巴西 | 《儿童与青少年法》(ECA) | 儿童:12 岁以下; |
印度 | DPDP Act | 儿童:18 岁以下 |
澳大利亚 | 社交媒体最低年龄法 | 受限用户:16 岁以下 |
日本 | 《青少年网络环境整备法》 | 青少年:未满 18 岁 |
韩国 | 《青少年保护法》 | 青少年:未满 19 周岁,但在当年满 19 岁的人,自 1 月 1 日起不再属于该范围 |
这些差异会直接影响产品设计。例如,即使全球统一设置“年满 13 岁即可注册”,在中国、英国、印度、巴西等市场,获准注册的用户中仍有相当一部分属于法律保护的未成年人,企业仍需履行相应的保护义务。
对本文的年龄表述做一下统一的说明:“13 岁以下”“16 岁以下”均指未满相应年龄,不含本数,与中国法律中“以下”通常包括本数的用法不同。涉及中国法律时,沿用原文的“不满”“未满”等表述。
年龄保障的三种主要方式
“年龄保障”(age assurance)是一个统称,涵盖用于判断用户年龄或年龄区间的各类方法。常见方式主要有三种:
- 自我声明(self-declaration):由用户自行填写出生日期,或勾选“我已满 18 岁”。这种方式成本最低,也最容易被绕过,越来越多的监管文件已明确,仅凭自我声明不足以满足相关要求。
- 年龄估算(age estimation):根据面部特征、声音、行为数据等推测用户年龄,较常见的是面部年龄估算。这类方法提供的是估计结果,通常以年龄区间呈现,存在一定误差。
- 年龄验证(age verification):通过身份证件、银行卡、运营商实名信息、数字身份钱包等可靠来源确认年龄或出生日期。相比前两种方式,验证通常能提供更强的年龄证明,但实施成本和个人信息保护要求也更高。
近两年,另一个值得单独讨论的概念是 年龄信号(age signal):由操作系统或应用商店通过接口,将已确认的用户年龄区间传递给 App,减少各个 App 重复验证的需要。美国加州、犹他州、德州及巴西的新法,都在推动这一机制,本文第四部分将作专门讨论。
家长控制、儿童模式与未成年人模式
这三个概念在日常表达中经常混用,但在合规分析中需要区分:
- 家长控制(parental controls):供家长管理孩子设备或账户的一组功能,例如限制下载、设置使用时长、过滤内容、查看使用情况等。重点在于赋予家长管理权限,通常也支持远程管理。
- 儿童模式:在设备中为孩子设置一个受限的使用空间,常见做法包括系统分身、应用白名单和数据隔离。重点在于划定孩子可以使用的范围,不一定支持家长远程管理。
- 未成年人模式:中国监管语境下的专门概念,指《移动互联网未成年人模式建设指南》所规定的,由移动智能终端、App 和应用分发平台联动实施的保护模式,并根据不同年龄段设置内容、时长等要求。
这种区分关系到企业能否准确回应法律要求。有些国家要求建立“家长控制系统”,并明确列出应具备的功能,仅提供一个儿童模式未必足够,中国的未成年人模式则有更具体的分龄要求和平台联动安排,也不能简单等同于一般的家长控制功能。
年龄分级与年龄门槛
年龄分级是标明内容或产品适合哪个年龄段,例如游戏的 PEGI 12、应用商店的 13+; 年龄门槛则是规定用户达到几岁才能使用某项服务,例如社交媒体的 16 岁使用门槛。
前者回答“适合谁使用”,后者回答“谁可以使用”。落实到产品中,两者分别对应内容标签体系和账户准入体系,需要分别设计,不能相互替代。
二、四种监管类型
将各国规则放在一起看,大致可以归纳出以下监管逻辑:按年龄设门槛、按内容定规则、按服务风险管设计。此外,还有一些国家主要通过个人信息保护法中的儿童条款,提出未成年人保护要求。
这几种逻辑并不相互排斥。英国、欧盟、澳大利亚、中国的规则中,都能看到多种逻辑并行。这里的区分,主要是为了看清各地监管的重心,以及企业需要据此建立哪些合规能力。
| 监管逻辑 | 触发条件 | 监管对象 | 典型机制 | 代表国家/地区 |
| 年龄准入型 | 用户年龄 | 特定服务或功能的使用资格 | 最低年龄、年龄核验、家长同意 | 澳大利亚、土耳其、越南、美国多州 |
| 内容监管型 | 内容本身的风险 | 内容与信息产品 | 年龄分级、标识、过滤、访问限制 | 俄罗斯、日本、韩国 |
| 服务风险型 | 儿童使用服务过程中面临的风险 | 平台功能与产品设计 | 风险评估、默认设置、推荐系统、家长工具 | 欧盟、英国、印尼、巴西 |
| 隐私驱动型 | 儿童个人信息的处理 | 数据处理活动 | 同意年龄、家长同意、画像与定向广告限制 | 美国(联邦层面)、印度 |
(一)年龄准入型
年龄准入型规则首先关注的是:用户是否达到使用某项服务的年龄。
澳大利亚是典型例子。自 2025 年 12 月 10 日起,被认定为“受年龄限制的社交媒体平台”的服务,须采取合理步骤,防止 16 岁以下的澳大利亚用户持有账户。土耳其修订后的第 5651 号法则自 2026 年 11 月 1 日起,禁止社交网络向 15 岁以下用户提供服务。
越南采取了不同的安排。第 147/2024/ND-CP 号法令第 27 条规定,16 岁以下儿童的社交网络账户,应由父母或监护人使用自己的信息注册;2026 年 7 月 1 日起施行的新《网络安全法》,又将这一要求扩展至网络空间的增值服务。中国对网络游戏的时段限制,也体现了按年龄限制服务使用的思路:未成年人只能在周五、周六、周日和法定节假日的 20 时至 21 时使用网络游戏服务。
这类规则对应的合规工作相对集中:在注册或首次使用时识别年龄,完成符合监管要求的核验,再根据适用规则限制使用,或进入家长同意流程。其中的难点是,年龄究竟要核实到什么程度,才足以满足要求。第三部分的年龄保障模块将进一步讨论这一问题。
(二)内容监管型
这类规则以内容本身为出发点,关注哪些信息适合向儿童提供,以及应如何限制不适宜内容的传播。
俄罗斯第 436-FZ 号联邦法要求信息产品按照 0+、6+、12+、16+、18+ 进行分级标识,并限制向儿童传播特定类别的信息。日本《青少年网络环境整备法》要求移动运营商为未满 18 岁的用户提供过滤服务,终端厂商也需预装过滤软件,或为其启用提供便利。韩国同样要求为青少年使用的手机提供有害信息拦截手段。
这类规则对视频、游戏、阅读、应用分发等业务的影响尤为直接。企业需要为相关内容建立分级或标签,并在分发和展示环节,根据用户年龄进行过滤或限制访问。其工作量往往随内容规模增长,合规重点也较为明确:内容如何分类,标签是否准确,访问限制能否落实。
(三)服务风险型
这类规则关注儿童在使用服务的整个过程中可能遇到的风险,要求企业主动识别、评估,并通过产品设计降低风险。
英国《在线安全法》要求可能被儿童访问的服务开展儿童风险评估,并按照 Ofcom 的儿童保护准则采取相应措施。欧盟 DSA 第 28 条要求可被未成年人访问的在线平台确保“高水平的隐私、安全和安保”;欧盟委员会于 2025 年 7 月发布的指南,进一步将其细化为默认设置、推荐系统、商业行为、家长工具等方面的要求。英国 ICO 的《适龄设计准则》、印尼的 PP TUNAS、巴西的 ECA Digital,也体现了这一监管思路。
这类规则通常涉及更广泛的产品改造。企业需要逐项审视注册流程、默认隐私设置、推荐算法、陌生人私信、直播、虚拟货币与开宝箱机制,以及推送、自动连播等功能,判断它们可能给儿童带来什么风险,并采取相应措施。新增功能或重大调整,也需要纳入评估。未成年人保护由此成为产品开发和运营中的持续工作。
(四)隐私驱动型
还有一些国家,主要依靠个人信息保护法律中的儿童条款,规范企业与未成年用户之间的关系。
美国联邦层面是典型例子。在缺少综合性未成年人网络保护立法的情况下,1998 年制定的 COPPA 是核心依据,主要规范面向 13 岁以下儿童的网站和在线服务收集、使用儿童个人信息的活动。印度《数字个人数据保护法》(DPDP Act)则将 18 岁以下的人视为儿童,要求处理其数据前取得可验证的家长同意,并禁止追踪、行为监控和面向儿童的定向广告。
这类规则虽然从数据处理切入,影响却会延伸到产品的多个环节。取得“可验证的家长同意”,通常需要先识别用户年龄,并确认家长身份;限制画像和定向广告,则可能要求企业调整推荐与广告系统。因此,隐私驱动型规则涉及的产品改造,未必比服务风险型少。
三、六大核心模块
落实到产品上,各国的要求大致可以拆分为六个模块:年龄保障、家长控制与安全模式、年龄门槛、儿童隐私、年龄分级、内容过滤。前两个模块是各项业务共用的基础能力,后四个模块则需要结合业务特点和风险分别配置。第七部分会进一步解释这一划分。
下面逐一讨论。每个模块先说明要解决的问题,再比较主要国家和地区的规则,最后归纳落地要点。
(一)年龄保障:如何知道用户几岁
年龄保障要解决两个问题:用户多大,以及这一判断有多可靠。其他五个模块都不同程度地依赖它——无论是设置使用门槛、保护儿童隐私,还是按年龄分级和过滤内容,都需要先判断用户所属的年龄段。
仅凭自我声明已难以满足主要市场的要求
让用户勾选“我已满 18 岁”,或自行填写出生日期,曾是最常见的年龄识别方式。如今,主要市场的规则和监管文件越来越明确:在需要可靠识别年龄的场景下,仅凭用户自报并不足够。
国家/地区 | 规则或监管立场 | 出处 |
欧盟 | 自我声明不满足稳健性和准确性要求 | DSA 第 28 条指南第 52 段(2025) |
欧盟 | 自我声明依赖用户的“善意”,用于高风险处理活动时,其可靠性存疑 | EDPB《年龄保障声明》(2025) |
英国 | 自我声明不属于“高度有效的年龄保障”方法 | Ofcom 年龄保障指引 |
英国 | 自我声明“很容易绕过” | ICO 公开信(2026 年 3 月) |
巴西 | 对于不适宜 18 岁以下用户访问的内容,禁止以自我声明作为年龄核验方式 | ECA Digital 第 9 条 |
澳大利亚 | 仅靠用户自报年龄,不构成适当的年龄保障 | 第二阶段行业守则 |
墨西哥 | 年龄核验不得仅凭用户自报 | 2026 年 10 月的安全数字环境总统令第 4 条 |
土耳其 | 社交网络须通过电子政务平台 e-Devlet 核验年龄 | 修订后的第 5651 号法及 2026 年 10 月的实施条例 |
马来西亚 | 在马用户达到 800 万以上的社交媒体,须凭政府证件核验年龄 | 《儿童保护守则》(2026) |
欧盟指南的表述很直接:
Guidelines on measures to ensure a high level of privacy, safety and security for minors online, para. 52(节选)
self-declaration does not meet all the requirements above, in particular the requirement for robustness and accuracy
自我声明并不满足上述全部要求,尤其不满足稳健性和准确性要求。
执法也已经在跟进。欧盟委员会于 2026 年 3 月初步认定,四家色情平台采用的自我声明、模糊处理和警示提示等措施均未奏效;4 月,又初步认定 Meta 未能有效阻止 13 岁以下用户使用服务,其中一个问题就是注册时仅由用户自填出生日期,缺少核验。
英国 ICO 于 2026 年 2 月对 Reddit 处以 1447 万英镑罚款,理由之一是其在 2025 年 7 月以前未采取任何年龄核验措施,而 2024 年约有 22.6 万名 13 岁以下的英国用户使用该平台。印尼主管部门在新规实施后披露的数据则更为直观:每五名儿童中,就有三名谎报年龄。
美国更多通过个案提出具体要求。FTC 于 2024 年 7 月针对匿名社交应用 NGL 作出的命令,直接禁止其向 18 岁以下用户提供服务,并要求以中立方式询问年龄,不得暗示用户填写多大年龄才能使用。
核验强度应与风险相称
自我声明不足以满足要求,并不意味着所有服务都要查验身份证件。主要监管框架采取的是按风险分层的思路:风险越高,对年龄判断可靠性的要求就越高。
法域 | 强核验的条件 | 核验方法 |
欧盟(DSA 指南) | 酒精、烟草、色情、赌博等高风险内容;服务条款要求满 18 岁;法律规定了最低年龄 | 其余情形可用年龄估算,但须由独立第三方提供或经过审计;须提供多种方法,并允许申诉 |
英国(OSA) | 色情、自杀、自残、进食障碍等首要优先内容 | 须“高效”:认可照片证件比对、面部年龄估算、开放银行、运营商核验、信用卡核验、数字身份服务、邮箱年龄估算;不认可自我声明和借记卡等不要求满 18 岁的支付方式 |
澳大利亚(社媒禁令) | 受限社交媒体平台的账户 | 只要求“合理步骤”;不得只提供政府证件一种方式,核验信息用后须销毁 |
巴西(ECA Digital) | 对 18 岁以下不宜的内容;应用商店和操作系统开户 | 须用 ANPD 认可的方法,优先可验证凭证 |
中国(国务院规定征求意见稿) | 向未成年人提供特定服务前 | 身份证件、国家网络身份认证、分布式数字身份、一次性人脸核验、行为识别 |
英国法尤其强调核验的实际效果。采用某种验证或估算方法,只是起点;方法本身及其使用方式,还必须足以准确识别儿童:
Online Safety Act 2023, s.12(6)(节选)
the age verification or age estimation must be of such a kind, and used in such a way, that it is highly effective at correctly determining whether or not a particular user is a child.
年龄验证或年龄估算所采用的方法及其使用方式,必须能够高度有效地准确判断某一用户是否为儿童。
实际效果
英国是目前公开数据较多的市场。Ofcom 于 2026 年 7 月发布的法定报告显示,2025 年下半年,32 个服务共完成约 6900 万次年龄核验,是上半年的 23 倍;色情网站的核验中,68% 采用面部年龄估算。在被要求核验年龄的儿童中,遇到自我声明以外核验方式的比例,也从 2025 年 7 月的 25%,升至 2026 年 1 月的 43%。
这些数据说明,年龄核验正在从形式要求转为实际操作,但绕过措施的情况仍然存在。同一份报告显示,5% 的 11—17 岁儿童表示,自己在过去半年中曾使用 VPN 访问受限内容。报告还特别提醒,平台基于行为数据进行的“年龄推断”,并不在高度有效的方法清单中;平台需要证明其有效性,否则就应更换方法。
澳大利亚的年龄保障技术试验于 2025 年 9 月发布最终报告,测试了 48 家厂商的 60 多项技术。报告认为,年龄保障可以兼顾隐私、稳健性与有效性,不存在重大的技术障碍;但没有一种方法适用于所有场景,更可行的做法是组合使用,并根据需要逐步提高核验强度。
年龄估算的误差,正好说明了为什么需要这种组合。澳大利亚试验中,表现最好的面部年龄估算技术,平均绝对误差为 1.3—1.5 岁;但在年龄门槛上下约 2—3 岁的范围内,判断仍不够可靠。以 13 岁为门槛时,真实年龄为 13 岁的儿童中,有 22% 被误判为未满 13 岁;真实年龄为 15 岁时,这一比例降至 6%。
美国 NIST 2024 年的评测也显示,表现最好的算法在签证照片上的平均误差约为 3.1 岁,女性的误差普遍更高。因此,当估算结果接近年龄门槛时,有必要再用另一种方式确认,而不能仅凭一次估算作出决定。
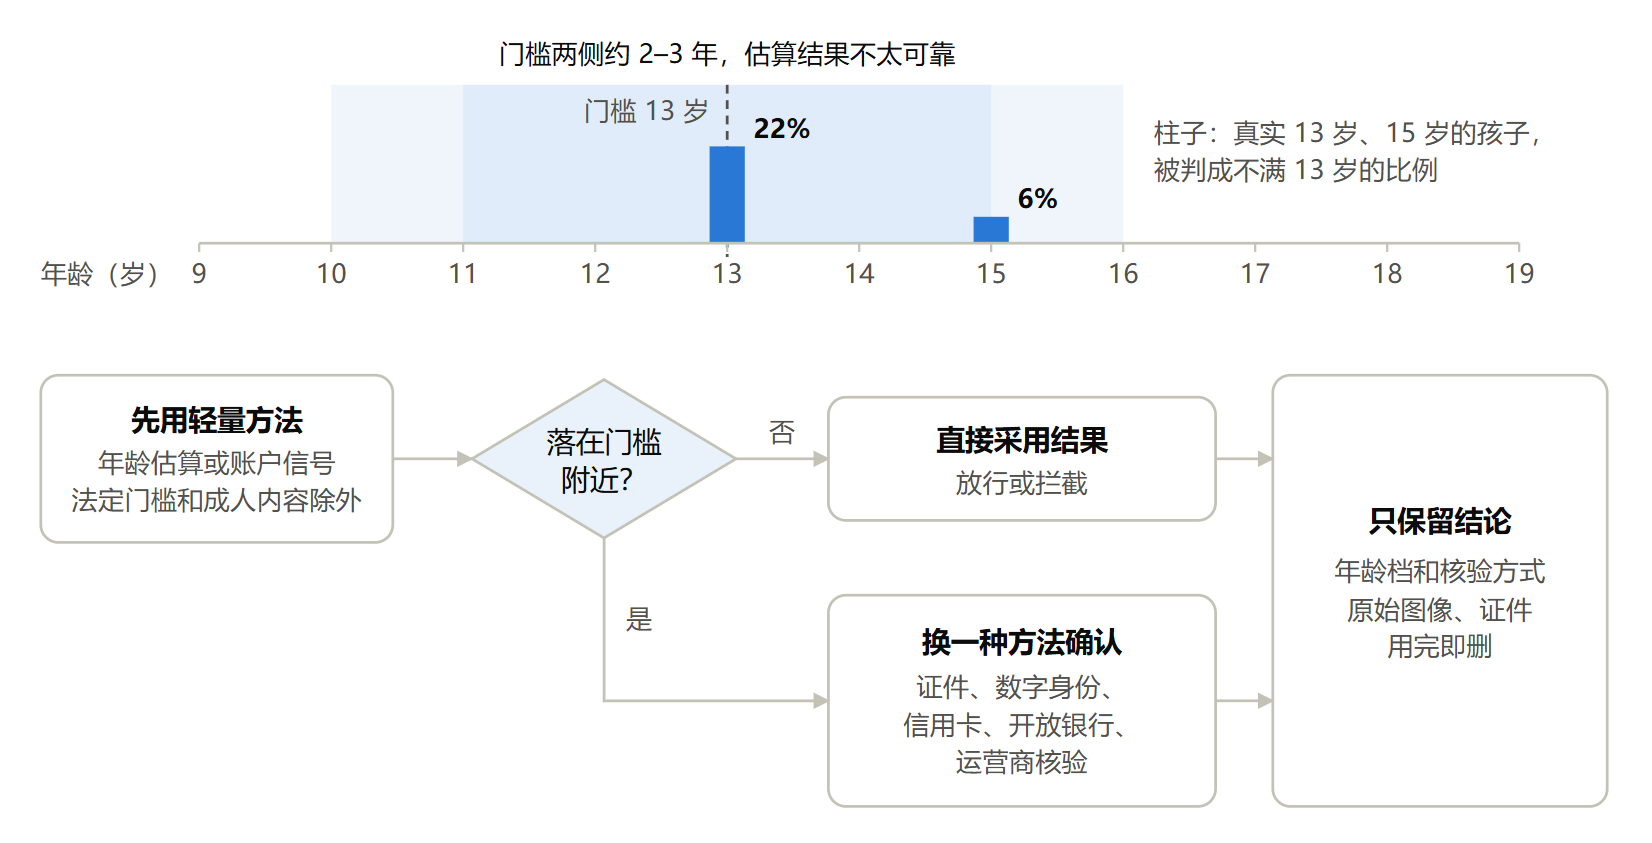
图的上半部分呈现试验数据:越接近年龄门槛,误判越多。下半部分则将这一发现转化为核验流程:估算结果远离门槛时,可以直接采用;接近门槛时,再通过另一种方法确认,最终在系统中仅保留必要的判断结果。
相关技术标准也在逐步完善。2025 年 12 月发布的 ISO/IEC 27566-1:2025《年龄保障系统 第 1 部分:框架》,区分了年龄验证、年龄估算和年龄推断;IEEE 2089.1-2024 则专门针对在线年龄验证。这些标准可以作为企业评估供应商和技术方案的参照。
核验本身也是个人信息处理
提高核验可靠性,往往意味着需要处理更多、甚至更敏感的个人信息。如何在确认年龄的同时避免过度收集,是各国共同面对的问题。目前的应对方式,大致有以下四种。
第一,只传递结论。欧盟年龄验证蓝图的思路是,用户先通过护照、身份证等可信来源完成验证,之后仅向网站证明“已满 18 岁”,网站无需获取其姓名和出生日期。
该蓝图于 2025 年 7 月发布首版,并在部分成员国试点;2026 年 1 月和 7 月,安卓和 iOS 版本先后加入零知识证明。2026 年 4 月,欧盟委员会发布建议(Recommendation (EU) 2026/1035),请成员国在 2026 年 12 月 31 日前至少提供一种年龄验证方案,既可以纳入欧盟数字身份钱包,也可以采用独立 App 的形式。
法国和意大利对色情网站的年龄验证,还要求实现“双重匿名”:出具年龄证明的一方不知道用户要访问哪个网站,网站也不知道用户的身份。
土耳其同样采用只传递结论的方式。社交网络通过电子政务平台 e-Devlet 的令牌核验年龄,平台获得的仅是用户是否已满 15 岁、是否已满 18 岁的结果。
第二,限制留存和传递的数据。澳大利亚社媒禁令要求核验信息在使用后销毁;巴西则要求,操作系统和应用商店发出的年龄信号不得包含出生日期、身份和画像数据。两者着眼点不同,但都在减少年龄核验带来的额外信息处理。
第三,为核验所必需的信息收集作出专门安排。COPPA 原则上要求企业先取得家长同意,再收集儿童个人信息。这就带来一个程序上的难题:为判断是否需要家长同意,企业可能需要先收集信息核验年龄。
FTC 于 2026 年 2 月发布政策声明,对面向一般受众或混合受众的运营者作出安排:仅为核验年龄而收集信息,且满足六项条件的,FTC 将不采取执法行动。这六项条件包括:信息仅用于核验、使用后删除;交由第三方处理前,须完成审查并取得删除承诺;在隐私政策中告知相关处理;采取合理的安全措施;核验方法合理、准确。
第四,明确年龄保障应遵守的基本原则。EDPB 于 2025 年 2 月发布的《年龄保障声明》提出十项原则,包括措施应与风险相称、不得借年龄保障进行画像或追踪,以及遵守数据最小化要求。这些原则为技术选择和流程设计划定了边界。
落地要点
- 需要用户申报年龄时,用出生日期替代简单勾选。出生日期可以随时间换算用户所属的年龄段,单次勾选则难以支持后续调整。但自行填写出生日期仍属于自我声明,不能因此视为已完成可靠核验。
- 按风险配置核验方法。一般功能可结合账户信号或年龄估算;成人内容及受年龄门槛限制的服务,则需配置更可靠的验证方式。同时,为每个市场维护可用方法清单,确保技术方案符合当地要求。
- 提供替代方式和申诉渠道。欧盟指南要求提供不止一种方法,并允许用户申诉;澳大利亚要求在政府证件核验之外提供替代方式。产品流程需要同时考虑无法使用某种方法和被误判的用户。
- 仅保留必要的核验结论。原始证件和人脸图像在使用后删除,系统中仅保留年龄段、核验方式等必要记录,减少长期保存敏感信息带来的风险。
- 将防绕过纳入流程设计。澳大利亚 eSafety 在执法中指出的问题,包括允许用户反复重试年龄检测。多账户注册、借用家长账户等情况,也应纳入考虑。
- 为措施的有效性留存依据。采用某种方法的理由、准确率测试结果,以及误判和申诉数据,都是日后说明措施为何“合理”、是否“高度有效”的重要证据。
(二)家长控制与安全模式
这个模块要解决两件事:让家长能够参与、管理孩子的使用,同时确保即使家长没有主动设置,未成年人账户也处于较为安全的默认状态。前者通常称为“家长控制”,后者则体现为“安全模式”或安全的默认设置。
设备和系统层:欧洲多国将义务直接落实到厂商
在欧洲,越来越多的规则要求设备制造商和操作系统提供者直接提供家长控制功能,让家长在设备启用时就能找到并使用这些工具。
| 国家 | 规则 | 义务主体 | 核心要求 | 适用时间 |
| 法国 | Loi n° 2022-300(Studer 法)及 Décret n° 2023-588 | 能上网且装有应用商店的设备制造商;操作系统提供者应制造商请求出具证明;进口商、经销商及二手卖家须履行核验义务 | 内置家长控制系统,首次开机时提示用户启用;启用、使用和卸载均免费;至少能够限制从应用商店下载应用,以及访问已安装的依法禁止或限龄内容;原则上在本地实现,不收集数据 | 2024 年 7 月 13 日 |
| 意大利 | Caivano 法令(DL 123/2023)第 13 条 | 设备制造商 | 上市设备的操作系统须支持并免费提供家长控制应用,通过包装说明或贴纸告知用户;激活产生的数据不得用于商业目的或画像 | 已生效,设有过渡期 |
| 德国 | JMStV 第 12、12a 条(2025 年 12 月 1 日修订生效) | 被 KJM 认定为儿童青少年通常使用的操作系统的提供者;改造其保护装置的第三方 | 提供可简便开启、关闭和调整的“青少年保护装置”,首次设置时提示启用;设定年龄后,浏览器只能使用带安全搜索的搜索引擎,App 只能从具有自动年龄分级功能的平台安装,且只能使用适龄 App;App 须考虑系统的年龄设定 | KJM 认定公布一年后适用;已处于生产周期中的系统,过渡期最长可延至三年(第 25 条) |
| 西班牙(草案) | 数字环境未成年人保护组织法草案 | 终端制造商 | 在操作系统中免费内置家长控制,初始设置时默认启用;截至 2026 年 9 月尚未通过 | 未定 |
德国的一项规定,对安卓手机厂商尤其值得关注:
JMStV § 12 Abs. 1 Satz 2
Passt ein Dritter die vom Anbieter des Betriebssystems bereitgestellte Jugendschutzvorrichtung an, besteht die Pflicht aus Satz 1 insoweit bei diesem Dritten.
第三方改造操作系统提供者所提供的青少年保护装置的,第 1 句规定的义务,在其改造范围内由该第三方承担。
这意味着,如果厂商改造了谷歌提供的保护装置,就需要对改造范围内的合规承担责任。
几国之间还有一个容易忽略的区别:法国和德国要求在首次开机或首次设置时, 提示用户启用家长控制,并不要求默认开启;西班牙草案则要求在初始设置时 默认启用。对此,有议会党团提出修正,主张改为“提供”即可,理由是没有自有操作系统的厂商,未必能够控制相关设置。
法国的规则已经进入执法阶段。主管机关 ANFR 于 2026 年 6 月发布的抽检报告覆盖 19 台设备,已结案的 11 件中,有 4 件不符合要求。其中,iPhone 16 和 Pixel 9 在为 15 岁以上未成年人设置用户资料时,没有提示启用家长控制,相关问题已在 iOS 26 和 Android 16 中修复;另外两件涉及技术文档。报告显示,其中 2 件已被催告并启动罚款程序,ANFR 还建议提高罚款额度。此前,游戏发行商协会曾请求撤销这部实施细则,法国最高行政法院于 2024 年 7 月驳回了该请求。
服务和网络层:平台与运营商也有各自的义务
设备之外,平台和网络服务提供者同样需要提供家长管理工具,具体功能则因市场而异。
- 爱尔兰:《在线安全准则》第 14 节要求,允许 16 岁以下用户使用的视频分享平台,应在注册时提供家长控制,至少涵盖陌生人互动限制、有害内容和广告限制,以及观看时长设置。这部分要求自 2025 年 7 月 21 日起适用,最高可罚 2000 万欧元或营业额的 10%。监管机构于 2026 年 9 月对 X 启动了首起正式调查。
- 巴西:ECA Digital 要求,16 岁以下用户的社交网络账户应关联监护人账户,应用商店和操作系统也须提供家长监督设置。第 18 条详细列举了工具应具备的功能:查看、配置和管理孩子的账户及隐私设置;限制购买和金融交易;识别与孩子交流的成年人账户;汇总使用时长;开启或关闭各项保护措施;提供葡萄牙语界面。工具启用时,还须有清晰可见的提示(第 17 条)。
- 土耳其:修订后的第 5651 号法自 2026 年 11 月 1 日起,要求社交网络提供家长工具,支持管理账户设置、审批付费交易,以及查看和限制使用时长。实施条例进一步加入消费限额和位置共享功能。游戏平台的要求相对有限,主要包括年龄分级、家长管理账户设置,以及购买和付费会员须经家长许可。
- 阿联酋:平台须提供家长控制功能,包括每日使用时长管理和强制休息。
- 意大利:AGCOM 第 9/23/CONS 号决定要求互联网接入服务提供者免费提供家长控制;面向未成年人的套餐,须预装并开启相关功能。该要求自 2023 年 11 月 21 日起适用。
- 墨西哥:2025 年的新《电信与广播法》第 191 条要求,运营商应用户请求屏蔽内容、应用或服务,并向提出要求的用户提供家长控制服务。2026 年 10 月 14 日公布并于当日施行的总统令,又要求社交网络、游戏、应用商店等数字平台向家长提供监督工具。
- 中国:未成年人模式本身包含家长管理功能。家长可以查看使用情况、调整默认设置,退出未成年人模式须经家长验证。
家长工具不能替代平台自身的保护义务
欧盟 DSA 指南第 80 段明确指出,家长工具属于补充措施,平台不能仅靠这些工具履行第 28 条规定的义务。
指南也对工具本身提出了要求:第 81 段要求家长工具能够跨设备、跨操作系统使用,并在启用时清楚告知未成年人本人;第 82 段列举的功能包括管理默认设置、设定屏幕时间、查看孩子与哪些账户互动、管理账户设置,以及设定默认消费上限。2026 年 7 月,欧盟委员会初步认定 Meta 旗下 Instagram 和 Facebook 存在成瘾设计及家长控制不足的问题,也将产品设计与家长工具一并纳入审视。
英国 ICO 则提醒,家长控制本身也会涉及孩子的隐私。《适龄设计准则》要求,以适合儿童年龄的方式告知家长控制的存在;儿童受到监控或定位时,应有明显提示。
家长获得管理权限的同时,孩子也应知道这些权限何时、以何种方式被使用。
默认安全:家长没有操作时,产品如何保护儿童
默认设置决定了未成年人在没有主动调整、家长也未介入时,会处于怎样的使用环境。各地规则正逐步将这种初始状态纳入要求。
- 欧盟:DSA 指南第 57、61 段建议,未成年人账户默认只能与已接受的账户互动,定位、摄像头、自动播放、睡眠时段推送和账户推荐等功能默认关闭,并避免无限滚动和人为制造的通知。欧盟委员会于 2026 年 2 月初步认定 TikTok 的成瘾设计违反 DSA,KIDS Act 提案也拟禁止成瘾设计。
- 英国:政府于 2026 年 7 月发布的最终回应提出,16—17 岁用户默认在 0 时至 6 时受到访问限制,推送同时静音;自动播放和个性化信息流默认关闭,用户本人可以修改。相关条例计划于 2026 年底前提交议会。
- 中国:每日 22 时至次日 6 时,终端默认不向未成年人提供服务;App 默认关闭陌生人私信。
- 墨西哥:2026 年 10 月的总统令要求,新账户默认采用最严格的隐私和安全设置,并在产品设计阶段纳入安全考量。
- 马来西亚:据律所对《儿童保护守则》的概述,相关要求包括默认采用最高或适龄的隐私设置、默认开启安全搜索、限制无关成年人直接联系儿童,以及限制操纵性设计。
- 埃及:13 岁至未满 15 岁的用户账户须强制开启安全模式,儿童本人无法关闭。
- 美国:目前没有统一立法,具体的默认设置要求主要见于诉讼和和解。2026 年 8 月,Meta 与多州检察长达成和解,加州检察长公布的金额为十年内最高 170 亿美元。Meta 承诺,18 岁以下用户默认每日使用上限为两小时,且只有家长可以解除;0 时至 6 时限制访问,上学时段不推送,隐藏点赞数,并识别和清退 13 岁以下用户。更早的 2022 年,Epic Games 因《堡垒之夜》对儿童默认开启语音和文字聊天等问题,被处以 2.75 亿美元的 COPPA 罚款,另须退款 2.45 亿美元。
美国相关诉讼的关注点,也已延伸至产品设计本身。2026 年 3 月,洛杉矶高等法院审理的首个“社交媒体青少年成瘾”陪审团案件(K.G.M. 案),认定 Meta 和 YouTube 的设计存在过失,判赔 600 万美元。同月,新墨西哥州陪审团认定 Meta 在儿童安全问题上误导公众,判决其支付 3.75 亿美元;8 月,法官又判令其出资 5.67 亿美元,设立青少年损害消减基金。Meta 均表示将提起上诉。
这些案件值得关注的,除了赔偿金额,还有其责任认定思路:产品设计本身可能成为过失判断的对象。对于面向青少年的产品,这意味着默认设置、互动机制和使用时长安排,都可能受到独立审视。
落地要点
- 对照各地功能要求逐项核查。法国规定了最低功能,德国列明浏览器、应用安装和应用使用三类限制,爱尔兰要求覆盖陌生人互动、有害内容、广告和时长管理,巴西则列出六项功能。仅有一个名为“家长控制”的入口,并不足以说明已满足要求。
- 在首次设置流程中落实提示或默认启用。具体采用哪种方式,应按市场要求配置。法国 ANFR 抽检发现的问题,正出在这一环节,尤其需要覆盖不同年龄段的未成年用户。
- 确保相关功能免费。法国、意大利及西班牙草案均有明确要求,应在功能设计和收费安排中一并落实。
- 让系统设置能够在 App 中生效。德国要求 App 考虑系统的年龄设定,欧盟指南要求家长工具跨设备、跨操作系统可用。系统、应用商店与 App 之间,需要有相应的衔接机制。
- 改造系统保护组件前,先评估责任变化。在德国,第三方改造操作系统提供者的保护装置后,须承担改造范围内的义务。基于系统级方案进行定制的厂商,应在改造前明确责任,并验证改造后的功能是否仍符合要求。
- 限制家长控制数据的用途。法国、意大利均对相关数据用于商业目的或画像作出限制,应在设计阶段明确数据的收集范围、用途和流转方式。
- 同时做好默认设置。家长工具是补充措施,平台自身仍须履行保护义务。即使家长没有启用工具,未成年人账户也应具备相应的默认保护。
(三)年龄门槛
这个模块要回答的是:用户是否已达到使用某项服务或功能的年龄。2025—2026 年,这方面的变化尤为明显:在部分市场,社交媒体的最低使用年龄,正从行业惯例中的 13 岁,提高到法律规定的 15 岁或 16 岁。
社交媒体最低年龄
下图将各地规则放在同一条年龄轴上:深色表示不得开户或使用,浅色表示可以有条件使用,例如取得家长同意、由家长管理,或强制开启安全模式。已经生效的门槛较多集中在 16 岁;仍处于提案或草案阶段的规则,则多采用“13 岁以下禁止、13 岁至未满 15 岁受限”的两段式安排。
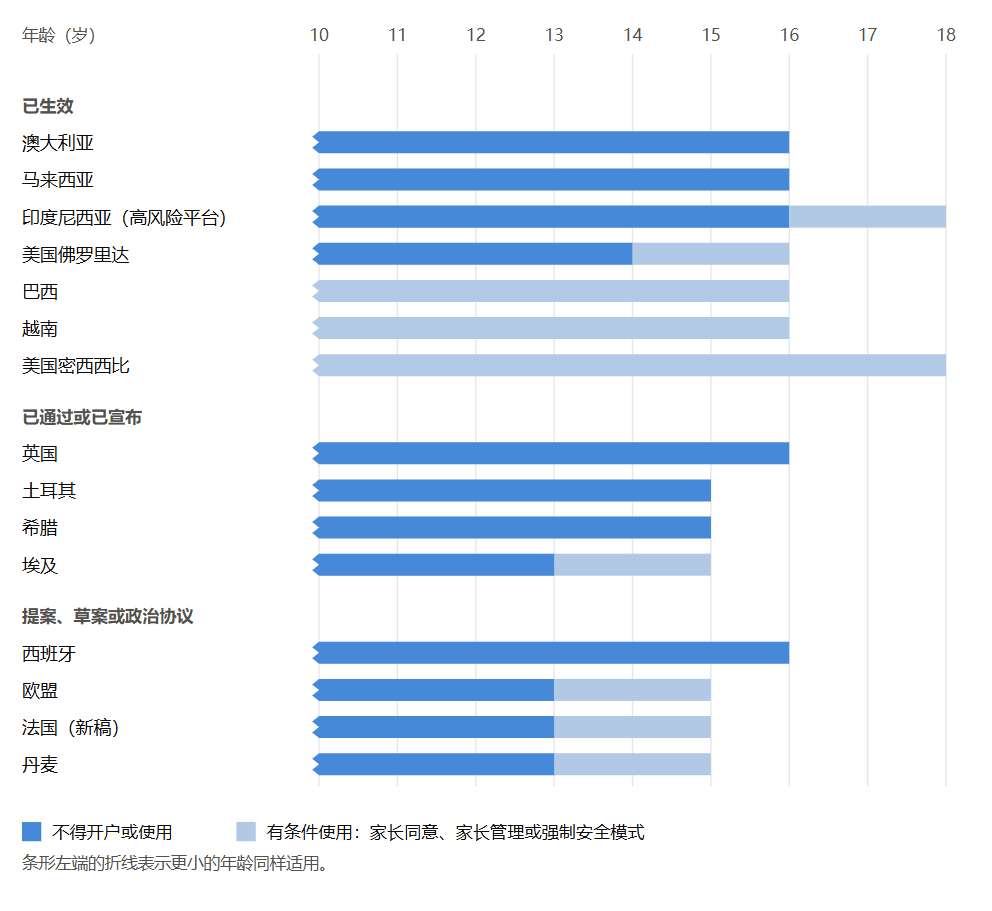
| 国家/地区 | 年龄门槛 | 状态(截至 2026 年 10 月) | 主要要求 |
| 澳大利亚 | 16 岁 | 2025 年 12 月 10 日生效 | 被认定的社交媒体平台须采取合理步骤,防止 16 岁以下用户持有账户;2026 年 9 月起,罚款上限翻倍 |
| 印度尼西亚 | 高风险平台为 16 岁 | 2026 年 3 月 28 日起分阶段停用账户 | PP TUNAS 第 21 条按年龄分档:未满 13 岁,只能在专为儿童设计的低风险产品中开户;13 岁至未满 16 岁,限于低风险产品;16 岁至未满 18 岁,可以开户。三档均须家长同意。首批高风险平台包括 YouTube、TikTok、Facebook、Instagram、Threads、X、Bigo Live、Roblox |
| 马来西亚 | 16 岁 | 2026 年 6 月 1 日起适用 | 《儿童保护守则》要求,在马用户达到 800 万以上的社交媒体须凭政府证件核验年龄,仅允许年满 16 岁者注册 |
| 土耳其 | 15 岁 | 2026 年 11 月 1 日生效 | 第 7578 号法修订第 5651 号法;通过电子政务平台 e-Devlet 核验,平台仅获得用户是否已满 15 岁或 18 岁的结果;存量账户须在 2027 年 3 月 31 日前完成核验 |
| 埃及 | 13 岁/15 岁 | 2026 年 9 月宣布 | 根据媒体最高监管委员会与国家电信监管局的联合决定,13 岁以下不得开设独立个人账户;13 岁至未满 15 岁,须强制开启儿童不能自行关闭的安全模式;自决定施行之日起三个月内完成整改 |
| 巴西 | 16 岁以下须关联监护人账户 | 2026 年 3 月 17 日生效 | 允许 16 岁以下用户使用,但其社交网络账户须关联监护人账户 |
| 越南 | 16 岁以下由家长开户 | 2024 年 12 月 25 日施行 | 第 147/2024/ND-CP 号法令第 27 条规定,16 岁以下儿童的社交网络账户,由父母或监护人使用自己的信息注册并负责监督;2026 年 7 月 1 日起,新《网络安全法》将这一要求扩展至网络空间的增值服务 |
| 美国佛罗里达州 | 14 岁 | 可执行 | 14 岁以下禁止开户,14—15 岁须取得家长同意;2026 年 10 月,第十一巡回上诉法院推翻了初步禁令 |
| 美国密西西比州 | 18 岁以下须家长同意 | 可执行 | 未成年人开户须取得家长明示同意,并对所有用户进行年龄核验 |
| 英国 | 16 岁 | 计划于 2027 年春生效 | 2026 年的法律授权政府通过条例设定门槛;政府已宣布,禁止社交媒体向 16 岁以下用户提供服务 |
| 欧盟 | 13 岁/15 岁 | 2026 年 9 月 17 日提出提案 | KIDS Act 提案拟禁止 13 岁以下使用社交媒体;13—14 岁只能使用由家长管理的“迷你账户”,每日限一小时;15 岁起可以自主开户 |
| 法国 | 15 岁 | 已通过的禁令被宪法委员会认定违宪,政府已通报新稿 | 2026 年 9 月向欧盟委员会通报的新稿,改为禁止 15 岁以下使用具有高风险功能的社交网络,并设置 13—15 岁凭家长授权使用的安排 |
| 丹麦 | 15 岁 | 已达成政治协议,尚未完成立法 | 13—14 岁可经家长同意使用;拟通过国家电子身份 MitID 核验年龄 |
| 希腊 | 15 岁 | 政府宣布自 2027 年 1 月 1 日起实施 | 通过政府的 Kids Wallet 核验年龄 |
| 西班牙 | 16 岁 | 草案审议中 | 2026 年 7 月的修正案拟禁止 16 岁以下使用含有害内容的平台 |
这些规则背后,有三个动向值得关注。
第一,欧洲仍在协调各国立法与欧盟统一规则的关系。2025 年 10 月,25 个欧盟成员国和两个欧洲自由贸易联盟国家签署《日德兰宣言》,呼吁在欧盟层面立法。11 月,欧洲议会以 483 票赞成通过非立法性决议,建议将社交媒体、视频平台和 AI 伴侣的使用门槛设为 16 岁,13—16 岁可经家长同意使用。2026 年 7 月,欧盟委员会专家组提交了 39 条建议;9 月,委员会提出 KIDS Act。该提案不允许成员国另设更严格的门槛。如果最终按这一方向通过,法国、丹麦、希腊和西班牙各自的方案,都需要与欧盟规则重新衔接。
第二,普遍性的年龄禁令面临基本权利审查。法国宪法委员会在 2026 年 8 月 14 日作出的第 2026-911 DC 号决定中认为,不区分服务风险、也不允许家长授权解除的一般性禁令,侵害表达自由;要求成年人证明年龄,却缺少相应法律保障,也会侵害隐私。此后的新稿因此转向以“高风险功能”划定范围。美国各州的社交媒体年龄法同样持续受到诉讼挑战,执行状态随法院裁决而变化。
第三,规则能否落实,仍取决于核验和执行。截至 2025 年 12 月中旬,澳大利亚已有约 470 万个账户被删除或限制。但 eSafety 的调查也发现,一些平台允许用户反复重试年龄检测,或在注册时仍仅依赖用户自报年龄。2026 年 10 月,主管部长确认,eSafety 正准备起诉 Meta、TikTok、Snap 和谷歌。印尼新规实施后,TikTok 则停用了约 900 万个账户。
阿联酋、巴基斯坦等国也有类似的政府表态或立法动议,但官方文本。
功能级门槛:哪些功能可以开放
年龄限制也可以落实到具体功能,例如聊天、直播、游戏时长或付费交易,而不必覆盖整个服务。
- 中国:未满 16 周岁的未成年人不得注册直播发布账号(《未成年人保护法》第 76 条);自 2026 年 9 月起,多渠道网络服务机构(MCN)也不得为未满 16 周岁者提供直播发布相关服务。网络游戏则仅可在周五、周六、周日和法定节假日的 20 时至 21 时向未成年人提供服务。
- 越南:第 147/2024/ND-CP 号法令规定,未满 18 岁的玩家,每款游戏每日使用时间不得超过 60 分钟,使用同一企业提供的所有游戏,合计每日不得超过 180 分钟;游戏中每 30 分钟须提示一次“每天玩超过 180 分钟有害健康”。
- 英国:政府拟禁止 16 岁以下用户被陌生人联系,以及使用直播功能,适用范围也包括游戏。
- 美国:Roblox 于 2026 年 4 月分别与内华达州、阿拉巴马州和西弗吉尼亚州检察长达成和解,每州金额约为 1100 万至 1220 万美元。其承诺包括,在开放聊天前进行年龄核验或面部年龄估算,16 岁以下用户只能与“可信好友”聊天。
- 印尼:为满足 PP TUNAS 的要求,Roblox 禁止 13 岁以下用户聊天,13—15 岁用户仅可与已知联系人交流。
- 法国新稿:将自动播放、无限滚动和直播列为“高风险功能”;社交网络只要具备其中一项,就纳入对 15 岁以下用户的限制范围。
将限制落实到具体功能,有助于使保护措施与风险相匹配,也更便于回应比例原则的要求,法国的调整便体现了这一思路。对企业而言,年龄判断因此需要贯穿各项功能的开放与使用,而不能只停留在注册环节。
落地要点
- 按“市场 × 服务类型 × 功能”维护门槛。仅有一张全球统一的注册年龄表,已难以覆盖不同市场对服务和功能的具体限制。
- 同时确定年龄门槛与核验强度。欧盟指南认为,法律规定最低年龄的场景,原则上应采用年龄验证,而非年龄估算。设置了门槛,还需要有相应的核验能力。
- 将存量账户纳入新法实施安排。提前规划通知、核验、转为家长管理账户或停用等流程,并提供申诉渠道。KIDS Act 提案要求在适用后六个月内核查存量账户。
- 让门槛可以配置和调整。相关规则仍在变化,法国在 2026 年内就先后提出两版方案。产品设计应预留调整空间,避免将固定年龄写死在代码中。
(四)儿童隐私
这一模块关注各地对未成年人个人信息的特别保护。即使没有综合性的未成年人网络保护立法,不少国家也会在个人信息保护法中设置儿童专门条款。因此,儿童隐私是六个模块中覆盖面最广的一项。
家长同意的年龄界限:从 13 岁到 18 岁
不同市场对儿童何时可以自行同意、何时需要家长参与,有不同规定:
国家/地区 | 家长同意的年龄要求 | 依据 |
美国 | 13 岁以下 | COPPA |
英国 | 13 岁以下;政府已获授权,可在 13—16 岁之间调整年龄界限 | UK GDPR 第 8 条;《儿童福利与学校法 2026》第 72 条 |
欧盟 | 年龄界限由成员国在 13—16 岁之间确定 | GDPR 第 8 条 |
新加坡 | 13 岁以下须由家长同意;13—17 岁在条款易于理解的情况下,可以自行同意 | PDPC《儿童个人数据咨询指南》 |
中国 | 不满 14 周岁 | 《个人信息保护法》第 31 条 |
澳大利亚 | 据律所解读,草案拟允许 15 岁及以上用户自行同意 | OAIC《儿童在线隐私守则》草案 |
印度 | 18 岁以下 | DPDP Act 第 9 条 |
巴西 | 儿童,即不满 12 岁者,须取得至少一名家长的同意 | LGPD 第 14 条 |
泰国 | 不超过 10 岁,由家长同意;超过 10 岁但未满 20 岁的未成年人,所同意事项超出其可独立实施的行为范围时,也须取得家长同意 | PDPA 第 20 条;《民商法典》第 19 条 |
越南 | 16 岁以下须取得家长同意,已满 7 岁的还须取得本人同意;2026 年施行的《个人数据保护法》,将双重同意要求限定于公开、披露儿童私生活的处理活动 | 第 13/2023/ND-CP 号法令第 20 条;《个人数据保护法》第 24 条 |
阿联酋 | 原则上不得处理 13 岁以下儿童的数据;例外情形须取得可验证的家长同意 | 联邦《儿童数字安全法》 |
欧盟 27 个成员国的数字同意年龄分布如下:
数字同意年龄 | 成员国 |
13 岁 | 比利时、丹麦、爱沙尼亚、芬兰、拉脱维亚、马耳他、葡萄牙、瑞典 |
14 岁 | 奥地利、保加利亚、塞浦路斯、意大利、立陶宛、西班牙 |
15 岁 | 捷克、法国、希腊、斯洛文尼亚 |
16 岁 | 克罗地亚、德国、匈牙利、爱尔兰、卢森堡、荷兰、波兰、罗马尼亚、斯洛伐克 |
从地图上看,这一分布也呈现出一定的地域特点:北欧三国均为 13 岁,德国、荷兰、波兰、匈牙利、罗马尼亚等九国设为 16 岁,南欧则较多集中在 14 岁上下。
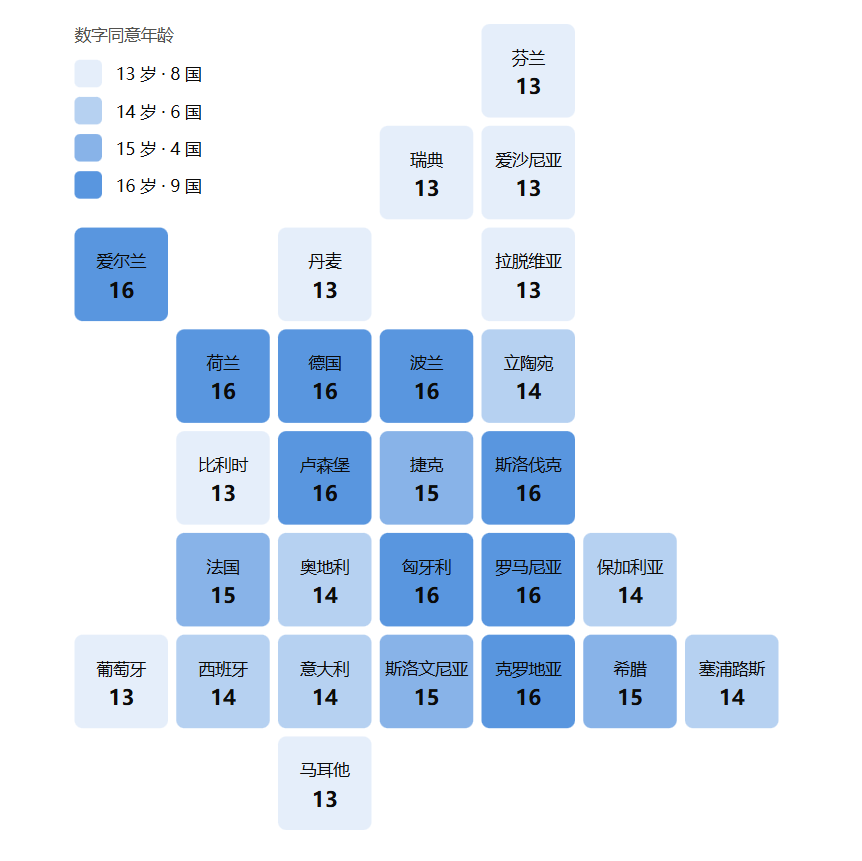
这里有一个常见的误读:GDPR 第 8 条规定的是儿童自行同意数据处理的年龄,并非服务的最低使用年龄。它适用于“以同意为合法性基础、直接向儿童提供信息社会服务”的情形。低于这一年龄的儿童,并不因此被禁止使用服务;但在上述情形下,处理其个人信息须取得家长同意或授权。
画像和定向广告:取得同意也未必足够
同意年龄解决的是“由谁同意”的问题。对于画像和定向广告,各地还设置了进一步限制,有些直接禁止,有些要求单独同意,或默认关闭相关功能。
- 欧盟:DSA 第 28 条第 2 款规定,平台在能够合理确定用户为未成年人时,不得向其展示基于画像的广告;AVMSD 第 6a 条也规定,为保护未成年人而收集的数据,不得用于直接营销、画像和行为定向广告。
- 印度:DPDP Act 第 9 条第 3 款禁止对儿童进行追踪、行为监控,以及向儿童投放定向广告。
- 巴西:ECA Digital 禁止通过画像向未成年人投放定向广告。
- 阿联酋:13 岁以下儿童的数据,即使经家长同意处理,也不得用于商业目的或定向广告。
- 美国:COPPA 新规要求,向第三方披露儿童信息,包括为定向广告而披露,须单独取得可验证的家长同意。
- 英国:《适龄设计准则》要求画像功能默认关闭。
印度法的表述尤为明确:
Digital Personal Data Protection Act 2023, s.9(3)
A Data Fiduciary shall not undertake tracking or behavioural monitoring of children or targeted advertising directed at children.
数据受托人不得对儿童进行追踪或行为监控,也不得向儿童投放定向广告。
这一条款及家长同意义务,将随配套规则于 2027 年 5 月 13 日生效。由于印度将所有 18 岁以下用户均纳入儿童范围,对面向大众的产品影响较大,需要提前准备。
默认设置:让隐私保护成为初始状态
英国 ICO 的《适龄设计准则》(Children’s Code)是这一领域的重要参照。它适用于所有“可能被儿童访问”的在线服务,保护范围涵盖 18 岁以下用户。其 15 项标准中,多项直接涉及产品设置:默认采用高隐私保护、遵循数据最小化原则、默认关闭定位和画像功能,不得通过助推设计诱导儿童提供不必要的数据或降低隐私保护。
其中还有一项容易被忽略的要求:提供家长控制时,应以适合儿童年龄的方式告知;儿童受到监控或定位时,应有明显提示。
其他市场也有类似要求。新加坡 PDPC 的指南一般将儿童数据视为敏感数据,建议账户默认不公开、定位默认关闭。欧盟委员会于 2026 年 7 月初步认定 TikTok 违反 DSA,问题之一就是未成年人账户可以设为公开,16—17 岁用户发布的内容会进入推荐流。
中国则将不满 14 周岁未成年人的个人信息直接列为敏感个人信息(《个人信息保护法》第 28 条),要求制定专门的处理规则(第 31 条),并每年开展合规审计。
美国 COPPA 新规则进一步补充了数据管理要求:企业须制定书面的数据保留政策,不得无限期保留信息;须建立书面的信息安全计划,至少每年评估一次;“个人信息”的定义也扩展至生物识别数据和政府证件号码。新规则于 2025 年 6 月 23 日生效,大部分条款的合规期限为 2026 年 4 月 22 日。
执法记录
时间 | 国家/地区及机关 | 对象 | 结果及主要问题 |
2026 年 8 月 | 美国司法部 | TikTok、字节跳动 | 和解金 4 亿美元,其中 1 亿美元以法院撤销 2019 年旧同意令为前提;和解不认定责任 |
2026 年 2 月 | 英国 ICO | 罚款 1447 万英镑:2025 年 7 月前未采取年龄核验措施,处理 13 岁以下用户数据缺少合法依据;Reddit 表示将上诉 | |
2026 年 2 月 | 英国 ICO | MediaLab(Imgur) | 罚款 247,590 英镑:未进行年龄核验,也未取得家长同意 |
2025 年 9 月 | 美国 FTC | Disney | 1000 万美元:上传至 YouTube 的儿童视频未标注为“面向儿童” |
2025 年 1 月 | 美国 FTC | Cognosphere(《原神》开发商) | 2000 万美元;未经家长同意,不得向 16 岁以下用户出售开宝箱 |
2024 年 10 月 | 美国德州检察长 | TikTok | 依据德州 SCOPE 法提起诉讼,指控其未经家长同意共享未成年人数据,且未提供家长管理工具 |
2023 年 9 月 | 欧盟爱尔兰 DPC | TikTok | 罚款 3.45 亿欧元:儿童账户默认公开、“家庭配对”功能存在问题、透明度不足,以及使用暗黑模式 |
2023 年 6 月 | 美国 FTC | Microsoft(Xbox) | 2000 万美元:注册时先收集儿童信息,再联系家长,并长期留存相关信息 |
2023 年 5 月 | 美国 FTC | Amazon(Alexa) | 2500 万美元:无限期保存儿童语音录音,且删除不彻底 |
2023 年 4 月 | 英国 ICO | TikTok | 罚款 1270 万英镑:未经家长同意,处理约 140 万名 13 岁以下儿童的数据。TikTok 提起上诉后,上级审裁处于 2026 年 7 月在先决问题上支持 ICO,实体部分仍在审理 |
2022 年 12 月 | 美国 FTC | Epic Games | COPPA 罚款 2.75 亿美元,另须退款 2.45 亿美元 |
2022 年 9 月 | 欧盟爱尔兰 DPC | 罚款 4.05 亿欧元:儿童商业账户公开联系方式,个人账户默认公开 | |
2021 年 7 月 | 荷兰 AP | TikTok | 罚款 75 万欧元:隐私声明仅提供英文版,对荷兰儿童不够透明 |
2021 年 1 月 | 意大利 Garante | TikTok | 采取紧急措施:认定年龄核验严重不足,禁止其处理无法确认年龄的意大利用户数据 |
2020 年 7 月 | 韩国广播通信委员会 | TikTok | 罚款 1.86 亿韩元:未经法定代理人同意,收集约 6000 条 14 岁以下儿童的个人信息 |
2019 年 9 月 | 美国 FTC、纽约州 | Google、YouTube | 1.7 亿美元:在儿童频道收集追踪标识,并投放定向广告 |
落地要点
- 分别管理同意年龄和使用门槛。每个市场都应维护同意年龄表,并与服务、功能的年龄门槛表区分。用户可以使用服务,不代表其能够独立同意所有数据处理。
- 识别未成年人后,同步调整数据处理。广告系统切换为非画像广告,推荐系统提供不基于画像的选项,对外共享数据则按适用规则收紧。年龄识别结果需要在相关系统中生效。
- 以较严格的默认设置作为共同基线。账户默认不公开,定位、画像和陌生人私信默认关闭,再结合各地要求作具体调整。
- 让家长同意可验证、可留痕,也可撤回。撤回后的处理应同步至下游 App 和第三方,确保同意状态在各环节保持一致。
- 将保留期限和审计要求纳入制度。COPPA 要求书面的数据保留政策,中国要求每年开展未成年人个人信息合规审计。相关要求应落实到数据清单、保留期限及定期检查中。
(五)年龄分级
年龄分级回答的是“某个产品或内容适合多大的用户”。它与年龄门槛相互配合:门槛判断用户能否使用,分级判断产品或内容是否适龄。将用户年龄与分级结果对应起来,才能真正实现按年龄提供服务。
游戏分级
游戏是年龄分级最成熟的领域,但主要市场各有一套体系,分档标准和法律效力也不一致:有的以行业自律为主,有的则属于法定义务。
国家/地区 | 分级体系 | 年龄档位 | 性质 |
欧洲多数国家 | PEGI | 3、7、12、16、18 | 以行业自律为主,部分国家赋予其法律效力 |
德国 | USK | 0、6、12、16、18 | 法定 |
美国、加拿大 | ESRB | E(全年龄)、E10+、T(13+)、M(17+)、AO(18+) | 行业自律 |
巴西 | 指示性分级(ClassInd) | L(全年龄)、6、10、12、14、16、18 | 法定 |
澳大利亚 | 国家分级制度 | G、PG、M、MA15+、R18+ | 法定 |
韩国 | GRAC | 全年龄、12、15、青少年不可(18+) | 法定 |
印度尼西亚 | IGRS | 3+、7+、13+、15+、18+ | 法定,须经政府核验 |
俄罗斯 | 436-FZ 信息产品标识 | 0+、6+、12+、16+、18+ | 法定,覆盖所有信息产品 |
中国台湾 | 游戏软件分级 | 普、护(6+)、辅 12、辅 15、限(18+) | 法定 |
越南 | 第 147/2024/ND-CP 号法令 | 00+、12+、16+、18+ | 法定,须在游戏中持续显示 |
中国大陆 | 网络游戏适龄提示 | 8+、12+、16+ | 条例要求分类并作适龄提示,具体档位来自团体标准 |
将这些体系放在同一条年龄轴上,差异就更直观:12、16、18 岁是最常见的分界线,但也有体系在 13 岁、15 岁分档,或另设 8 岁、9 岁、17 岁等档位。因此,同一产品在不同市场,未必对应相同的年龄标签。
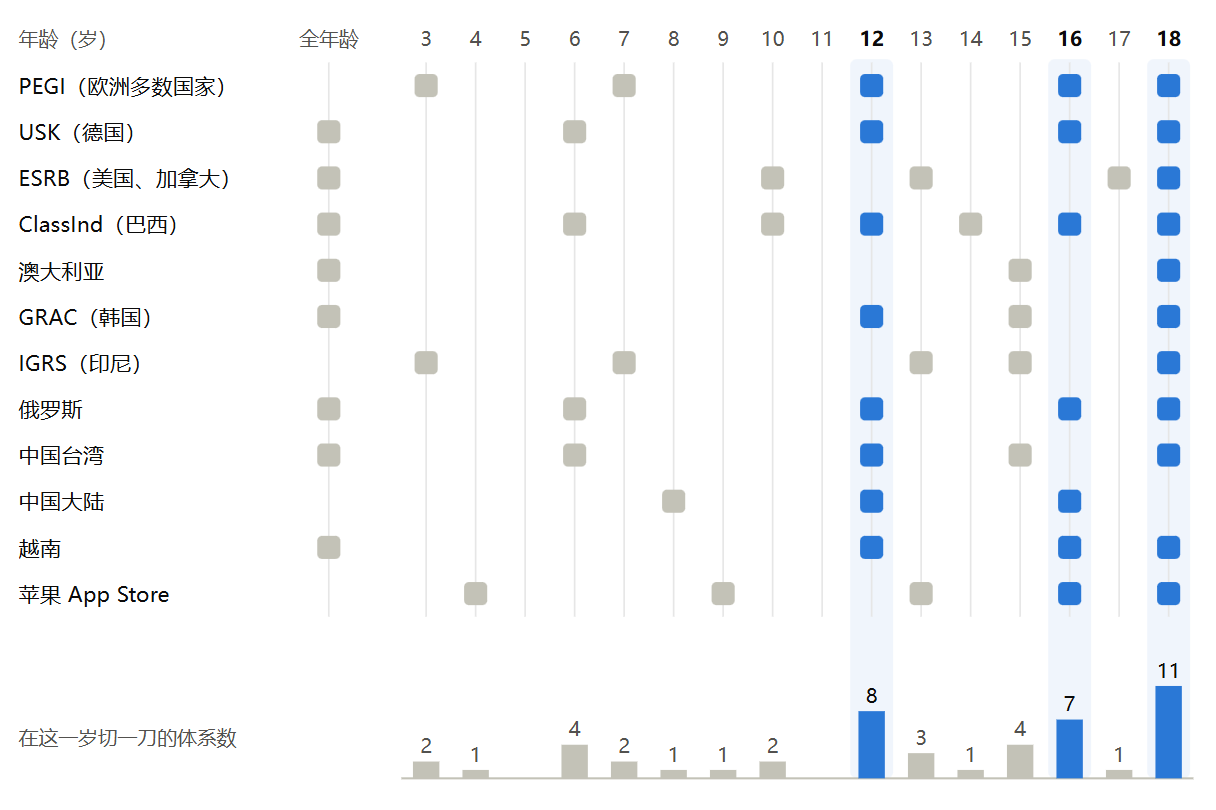
在法定分级体系下,未按要求分级或擅自使用分级标识,都可能带来处罚。以印尼为例,IGRS 分级须经政府核验。2026 年 4 月,主管部门专门指出,Steam 上自行标注的 IGRS 并非官方分级,擅自使用可能受到行政处罚。俄罗斯的 436-FZ 则覆盖所有信息产品,要求制作方自行分类并标注,适用范围不限于游戏。
交互功能开始影响分级
传统分级主要关注暴力、性、粗口、恐怖等内容因素。如今,越来越多的体系也开始考察产品如何与用户互动,以及这些功能可能带来的风险。
- 澳大利亚:自 2024 年 9 月 22 日起,含付费随机物品(开宝箱)的游戏,最低评为 M;含模拟赌博的游戏,评为 R18+。
- 德国:2021 年修订的《青少年保护法》第 10b 条要求,定级时应考虑沟通、购买、类赌博机制及促使过度使用的机制等使用风险。
- 巴西:司法部于 2025 年 10 月发布的第 1.048/2025 号部令新增 6 岁档,并将“数字交互性”纳入分级,考察用户能否接触陌生成年人、是否存在未经授权的购买,以及是否涉及 AI 交互、算法推荐等。ECA Digital 生效后的第一个月,一批产品被上调分级:含开宝箱的 NBA 2K26、WWE 2K26、EA FC 26 升至 18 岁,Roblox、Fortnite、Free Fire 升至 16 岁,TikTok、Kwai 也升至 16 岁。
对于开宝箱,部分市场已经提出分级之外的限制。巴西 ECA Digital 第 20 条禁止向未成年人提供开宝箱,实施细则给出三种处理方式:核验年龄后屏蔽未成年人、提供不含开宝箱的版本,或默认关闭开宝箱。2026 年 10 月,司法部又发出技术说明,请 ANPD 调查六款可能让未成年人接触类赌博机制的游戏。
欧盟也在加强对游戏付费机制的监管。消费者保护合作网络(CPC)于 2025 年 3 月发布《游戏内虚拟货币关键原则》,要求标示真实货币价格,不得通过多种货币、多次兑换或礼包设计掩盖成本、迫使玩家多买,不得直接诱导儿童消费,非成人游戏应默认关闭真实货币消费。2026 年 9 月 30 日,CPC 对 King、Supercell 等九家游戏公司启动协同执法。KIDS Act 提案则要求社交网络和视频平台避免让未成年人接触开宝箱等可变奖励机制;西班牙的未成年人保护草案,也包含禁止向未成年人提供开宝箱的条款。
不过,开宝箱是否构成赌博,各国仍有不同判断。比利时博彩委员会于 2018 年认定付费开宝箱属于赌博;荷兰博彩管理局曾针对 EA《FIFA》系列的卡包下达强制金令,但荷兰国务委员会于 2022 年 3 月撤销了该命令,认为卡包是技巧类游戏的组成部分,不构成独立的赌博。
亚洲的相关执法更多从消费者保护切入。韩国公平交易委员会于 2024 年 1 月,因 Nexon 暗中调低概率型道具的概率并发布虚假公告,对其罚款 116.42 亿韩元。美国 FTC 于 2025 年针对《原神》开发商作出的命令,除禁止未经家长同意向 16 岁以下用户出售开宝箱外,还要求披露概率及多层虚拟货币的兑换比例。
分级也可能成为税收措施的依据。墨西哥于 2025 年 11 月修订《特别生产和服务税法》,对不适合 18 岁以下用户的暴力游戏征收 8% 的特别税。不过,2025 年 12 月 31 日发布的税收刺激法令又规定,自 2026 年 1 月 1 日起,不向消费者转嫁税负的,可享受全额抵免,数字服务同样适用。因此,符合条件的经营者,实际税负可被全额抵消。
让分级与用户年龄真正对应
分级标签只有在分发和使用环节发挥作用,才能实现适龄保护。各地规则正逐步要求应用商店、操作系统和服务提供者,将分级结果与用户年龄连接起来。
- 中国:《未成年人保护法》第 75 条要求网络游戏服务提供者对游戏产品进行分类、作出适龄提示,并采取技术措施,防止未成年人接触不适宜的游戏或游戏功能。《未成年人网络保护条例》第 47 条进一步要求明确产品适合的年龄阶段,在下载、注册、登录界面显著提示;《建设指南》则要求应用分发平台设置未成年人专区,并标注推荐年龄。
- 德国:JMStV 要求操作系统自带的应用商店采用 KJM 认可、可由系统读取的自动分级。家长在系统中设定年龄后,用户只能安装和使用适龄 App。
- 澳大利亚:应用商店须在用户下载或购买 18+ 应用前进行年龄保障,评级应恰当且可复核。
- 新加坡:被指定的应用商店须阻止 18 岁以下用户下载成人应用。视频点播内容按 IMDA 守则分为六档,NC16 及以上须提供家长锁;R21 内容须进行可靠的年龄验证,默认锁定、凭 PIN 观看,且不得免费提供。
- 印度:2021 年《信息技术规则》附带的《道德准则》要求,在线视频平台将节目分为 U、U/A 7+、U/A 13+、U/A 16+、A 五档。U/A 13+ 及以上须提供家长锁,A 级须进行可靠的年龄验证。不过,这部分规则的效力仍有争议:2021 年 8 月,孟买高等法院暂停了要求遵守该准则的第 9 条第 1、3 款。
- 美国德州:开发者须为 App 和内购定级,应用商店据此执行家长同意要求。
平台自身也在调整分级体系。苹果于 2025 年 7 月为 App Store 新增 13+、16+、18+ 三档,保留原有的 4+、9+,并要求开发者在 2026 年 1 月 31 日前完成新版分级问卷。调整后的档位,与各地法律中较常见的 13、16、18 岁门槛更加接近,也便于分级结果与年龄管理衔接。
落地要点
- 建立统一的内部评估维度,再映射各地标签。按照暴力、性、语言、恐怖、类赌博机制、付费、陌生人互动等维度建立内部标签,再对应各市场的分级体系。IARC 等统一问卷可以减少重复工作,但印尼这类要求政府核验的市场,仍须单独履行程序。
- 将重新定级纳入功能上线流程。新增开宝箱、聊天、直播、AI 对话等功能,都可能影响分级。应在功能设计和上线前完成评估,避免到了商店审核阶段才发现需要调整。
- 让分级成为系统可读取的数据。分级除了展示在商店页面上,还应以结构化数据保存,供应用商店、未成年人模式和推荐系统调用,使标签能够转化为实际的分发和使用限制。
(六)内容过滤
内容过滤的目的,是避免未成年人接触不适宜的内容。分级为内容标明适用年龄,过滤则让这些标签在分发中发挥作用:结合用户年龄,决定一条内容是否可以向其展示。推荐、搜索、热榜、弹窗等环节,都需要作出这一判断。
各地如何界定“有害内容”?
国家/地区 | 规则 | 主要范围 |
英国 | 《在线安全法》第 61、62 条 | 首要优先内容包括色情,以及鼓励、宣扬或指导自杀、自残、进食障碍的内容,须阻止所有年龄段的儿童接触;优先内容包括辱骂与仇恨、霸凌、煽动或逼真描绘严重暴力、危险挑战,以及诱导摄入有害物质的内容,须按年龄段提供保护 |
中国 | 《可能影响未成年人身心健康的网络信息分类办法》 | 诱导不良行为、宣扬负面价值观、不当使用未成年人形象、不当披露个人信息四类 |
欧盟 | AVMSD 第 6a 条 | 可能损害未成年人身心和道德发展的内容,其中对色情和无端暴力内容的管控最为严格 |
俄罗斯 | 第 436-FZ 号联邦法 | 按年龄分类的信息产品,部分类别禁止向儿童传播 |
菲律宾 | RA 11930 | 儿童性虐待和性剥削材料,中介收到通知后须在 24 小时内封堵 |
墨西哥 | 2026 年 10 月的安全数字环境总统令第 3 条 | 七类内容:仇恨言论和暴力极端主义;性虐待、性剥削和性暴力;自杀、自残和进食障碍;校园暴力;骚扰和网络欺凌;违法行为;露骨的色情内容。平台须识别并立即移除相关账户或内容 |
英国对有害内容作了进一步区分:对于首要优先内容,须阻止儿童接触,并配合高度有效的年龄保障;对于优先内容,则须按年龄段提供保护。两者对应的处理强度不同,不能采用同一套规则。
保护要落实到分发环节
监管越来越关注内容如何被传播:一条内容推给谁、出现在哪里、是否被算法反复放大,都可能影响未成年人面临的风险。
- 英国:Ofcom 的儿童保护准则自 2025 年 7 月 25 日起适用,要求中高风险服务的推荐算法,从儿童的信息流中过滤有害内容。
- 中国:《分类办法》第 9 条禁止在首页首屏、弹窗、热搜、榜单、推荐、精选等醒目位置呈现可能影响未成年人身心健康的信息,算法推荐和生成式 AI 也不得向未成年人推送这类信息。
- 澳大利亚:第二阶段行业守则要求,搜索引擎自 2026 年 6 月 27 日起对登录用户进行年龄保障,为未满 18 岁的用户默认启用最高安全级别;对未登录用户,则默认模糊处理相关内容。
- 意大利:竞争与市场管理局(AGCM)于 2024 年 3 月对 TikTok 罚款 1000 万欧元,理由是其对“法式疤痕”等危险挑战内容监控不力,推荐算法反而放大了这些内容的传播。
过滤应在哪一层实现
各地的过滤要求,分布在网络、系统和平台三个层面:
层级 | 代表做法 |
网络层 | 阿联酋要求互联网服务提供者实施网络层过滤;日本要求移动运营商在签约时确认用户是否为青少年,并为未满 18 岁的用户提供过滤服务;意大利要求接入服务商为未成年人套餐预先开启家长控制 |
系统层 | 德国要求操作系统在设定年龄后,将浏览器限制为只能使用带安全搜索的搜索引擎;中国未成年人模式按年龄段提供内容;澳大利亚要求手机、平板提供带安全工具的儿童账户 |
平台层 | 英国、欧盟、中国均对平台设有相应义务;阿联酋要求平台过滤内容、利用 AI 主动检测,并在发现儿童性虐待材料时立即报告 |
这三层保护相互叠加,各自承担责任。网络或系统层已经采取过滤措施,并不免除 App 自身的义务。
落地要点
- 建立统一的有害内容分类。整合各市场的内容清单,并标明各地的适用范围和处理要求,区分哪些内容须阻止所有年龄段的未成年人接触,哪些需要按年龄段提供保护。
- 让年龄判断贯穿分发流程。在推荐、搜索、热榜、弹窗、开屏等环节,结合用户年龄段判断内容是否适合展示,使过滤规则真正作用于用户看到的内容。
- 分别落实各层义务。网络、系统和平台层的过滤可以相互配合,但不能彼此替代。每一层都需要核查自身应承担的责任。
- 为举报和监管要求建立快速处置流程。菲律宾要求在 24 小时内封堵儿童性虐待材料;墨西哥要求设立全年无休的对接点,证据至少保存 90 个工作日,并及时向主管机关预警。新加坡网上安全委员会自 2026 年 6 月 29 日起运作,可以要求删帖、限制账户;不遵从的,可进一步要求接入服务商封锁、应用商店下架。相关时限和措施应提前纳入处置流程。
- 支持按市场单独停用高风险功能。2026 年 8 月,巴西 ANPD 因 Discord 的直播功能被用于暴力、骚扰和诱导自残,依据 ECA Digital 第 6 条,要求其在三个工作日内暂停在巴西的“Go Live”直播功能,经批准后方可恢复。产品需要具备按国家、按功能单独停用的能力,才能及时执行这类命令。
- 让安全功能的宣传与实际效果相符。2026 年 9 月,德州法院认定,TikTok 宣称“限制模式”能够过滤毒品、裸露等内容,但未成年人在该模式下仍可看到相关内容,构成欺诈性营销,罚则另行审理。安全功能的对外表述也应经过法律审核,避免作出超出实际保护能力的承诺。
四、义务正在向上游延伸:操作系统、应用商店与 App
过去,未成年人保护义务主要由 App 承担:谁提供服务,谁负责识别年龄、采取保护措施。2025 年以来,越来越多的立法开始将年龄核验和家长同意的责任向上游延伸,由应用商店、操作系统先行处理,再向 App 传递“年龄信号”。
这一思路有其现实基础。一个孩子的手机上可能装有几十个 App,逐一核验既容易重复收集信息,也未必可靠。操作系统和应用商店作为各类应用共用的入口,可以集中完成年龄识别,再向下游提供必要的结果。对终端厂商而言,未成年人保护因此成为系统设计中需要直接承担的责任。
下图梳理了三个层级各自的义务及代表性立法:
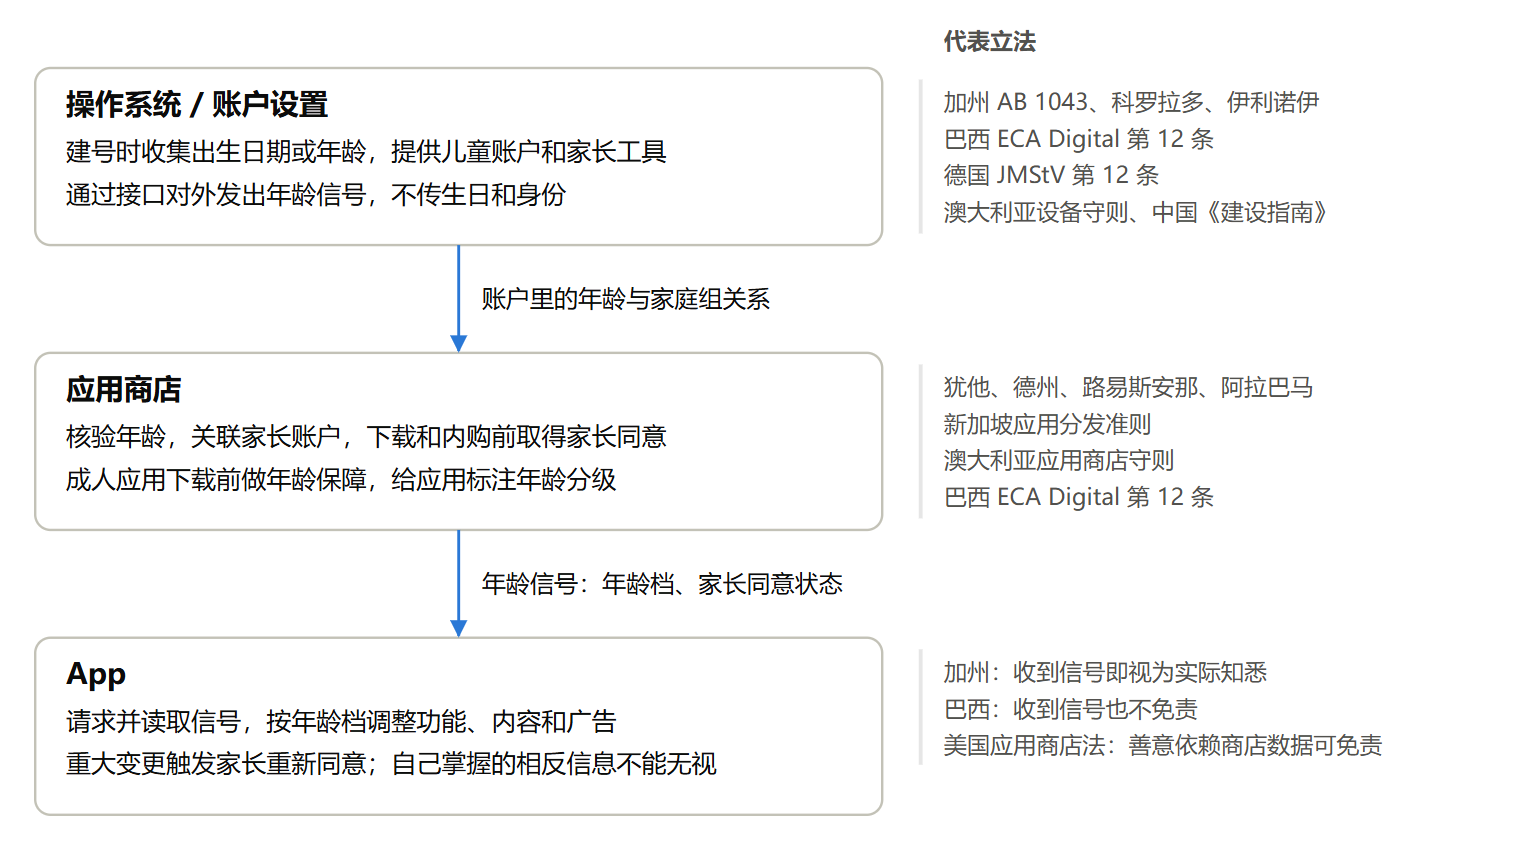
图中从上到下,呈现的是年龄信息的流动方向。在加州模式下,操作系统也可以直接向开发者提供信号,无须经过应用商店。
(一)美国:应用商店核验与操作系统传递信号两条路线
美国各州逐渐形成了两种模式。一种是犹他州率先采用的“应用商店问责法”(App Store Accountability Act)模式,由应用商店核验年龄、取得家长同意;另一种以加州 AB 1043《数字年龄保障法》为代表,由操作系统在账户设置时收集年龄,再通过接口向开发者提供年龄信号。
比较事项 | 应用商店问责模式 | 操作系统信号模式 |
代表立法 | 犹他 SB 142、德州 SB 2420、路易斯安那 HB 570(2026 年由 HB 977 重订)、阿拉巴马 HB 161 | 加州 AB 1043(2026 年经 AB 1856 修改)、科罗拉多 SB 26-051、伊利诺伊 HB 5511 |
谁来确认年龄 | 应用商店在创建账户时,以商业上合理的方法核验年龄 | 操作系统在账户设置时,要求用户填写出生日期或年龄;允许自报,不要求提供证件 |
年龄分档 | 13 岁以下、13—15 岁、16—17 岁、18 岁及以上 | 同左 |
家长同意 | 未成年人账户须关联家长账户,每次下载、购买及内购均须取得家长同意 | 不设置逐次取得家长同意的要求 |
App 的义务 | 根据商店提供的年龄段和同意状态采取措施;重大变更前通知商店,触发重新同意流程 | 下载并启动时请求年龄信号;收到信号即视为“实际知悉”用户年龄 |
执法方式 | 犹他仅保留家长提起私人诉讼的途径;德州按欺诈性贸易行为处理 | 由州总检察长执法;过失违法的,每名受影响儿童最高 2500 美元,故意违法的最高 7500 美元 |
适用时间 | 德州:2026 年 1 月 1 日;阿拉巴马:2027 年 1 月 1 日;犹他:2027 年 5 月 6 日;路易斯安那:2027 年 7 月 1 日 | 加州:2027 年 1 月 1 日;伊利诺伊:2028 年 1 月 1 日;科罗拉多:2028 年 7 月 1 日 |
加州法对操作系统的要求,直接落在账户设置环节:
California Civil Code §1798.501(a)(1)(AB 1043,节选)
Provide an accessible interface at account setup that requires an account holder to indicate the birth date, age, or both…
(操作系统提供者应)在账户设置时提供无障碍的界面,要求账户持有人提供出生日期、年龄或两者……
德州应用商店法的执行状态,则经历了数次变化。2025 年 12 月,联邦地区法院发布初步禁令,暂停执行该法;2026 年 5 月 28 日,第五巡回上诉法院先行暂缓这项禁令,6 月 5 日又裁定,法律可在上诉期间执行,并认为德州很可能胜诉。7 月,最高法院拒绝撤销暂缓决定。
截至 2026 年 10 月下旬,上诉判决尚未作出,法律仍处于可执行状态。苹果已自 2026 年 6 月 4 日起,对德州新建账户执行家长同意流程。犹他和路易斯安那则均在 2026 年将适用时间推迟了一年。
两种模式的责任分配有所不同。应用商店模式要求商店承担年龄核验和逐次同意,介入更深;操作系统信号模式允许用户自报年龄,但开发者收到信号后,就要承担“实际知悉”年龄所带来的法律后果。科罗拉多和伊利诺伊于 2026 年通过的法律,均采用了后一种模式。
(二)美国之外
巴西对上游主体的要求尤为具体。ECA Digital 第 12 条直接将应用商店和操作系统列为义务主体:
Lei nº 15.211/2025, Art. 12(节选)
Os provedores de lojas de aplicações de internet e de sistemas operacionais de terminais deverão:
互联网应用商店提供者和终端操作系统提供者应当:
该条随后列出的义务包括:以相称、可审计的方式评估用户年龄或年龄段;提供家长监督设置;通过默认保护隐私的 API 向应用传递年龄信号;儿童下载应用须取得家长同意,沉默不得视为同意。
2026 年 3 月的实施细则(Decreto 12.880/2026)进一步明确:信号须免费提供,遵循最小化原则,不得包含出生日期、身份或画像数据;开户时须询问年龄,并采用 ANPD 认可的方法核验,优先使用可验证凭证;信号冲突时适用更严格的要求;应用不因接收到信号而免除自身责任。ANPD 自 2026 年 6 月起,已开始监测苹果、谷歌应用商店及 Windows 的年龄核验和信号传递情况。
欧盟目前主要通过 DSA 约束平台。指南允许平台采用操作系统或设备提供的年龄保障方案,但平台仍须对实际效果负责。欧盟委员会曾于 2025 年 10 月向苹果 App Store 和 Google Play 发出信息请求,但针对操作系统和应用商店的专门责任分配机制,尚待进一步建立。
变化可能来自 2026 年 9 月提出的 KIDS Act 提案。该提案将应用商店和操作系统均纳入范围,拟要求应用商店开展分级和年龄保障,拦截不适龄 App;序言还提出,操作系统合规取得的年龄信号,可以在用户同意后共享给其他服务。目前,提案仍处于立法程序的起始阶段。
德国已在系统与应用的衔接上作出规定。2025 年 12 月生效的 JMStV 修订,要求被认定的操作系统提供“青少年保护装置”,并将应用商店和 App 纳入联动:系统自带的应用商店须采用 KJM 认可、可由系统读取的自动分级,App 则须考虑系统中的年龄设定。具体要求见第三部分的家长控制一节。
澳大利亚通过第二阶段行业守则,将义务分配给不同环节。应用商店自 2026 年 9 月 9 日起,须在用户下载或购买 18+ 应用前进行年龄保障;对于可通用上网的手机和平板,操作系统提供者须提供“带安全工具的儿童账户”选项。
新加坡直接对指定应用商店提出要求。《应用分发服务在线安全行为准则》于 2025 年 3 月 31 日生效,指定苹果、Google Play、华为 AppGallery、微软、三星 Galaxy Store 五家应用商店,要求其在 2026 年 3 月 31 日前完成年龄保障,阻止 18 岁以下用户下载成人应用。
各家的实现方式有所不同。据当地媒体报道,有的根据账户信号推断年龄,有的采用国家数字身份 Singpass、证件或自拍估龄,也有的通过绑定信用卡核验。
英国已为将应用商店纳入监管预留路径。Ofcom 须在 2027 年 1 月前,发布关于应用商店在儿童保护中作用的报告;此后,国务大臣可以通过条例,将应用商店纳入《在线安全法》。2026 年 9 月,政府还宣布,将立法要求在设备和操作系统层面,拦截儿童拍摄、分享和查看裸露图像。
中国的终端和分发平台义务,见第五部分。此外,中国还通过国家网络身份认证提供年龄标识。按照 2025 年 7 月施行的办法,相关公共服务可以向互联网平台提供年龄标识信息,为平台判断用户年龄提供另一条路径。
日本则体现出竞争开放与儿童保护之间的协调问题。2025 年 12 月 18 日全面施行的《移动软件竞争促进法》,要求苹果、谷歌开放应用商店和支付,同时为“青少年保护”所必要的行为保留例外。开放要求与保护措施之间如何划定边界,在欧盟 DMA 下也存在类似问题。
(三)苹果和谷歌的回应
苹果和谷歌均在 2025—2026 年推出了年龄信号接口,将相关要求转化为开发者可以调用的系统能力。
苹果的 Declared Age Range API 支持家长为儿童账户共享年龄区间,开发者获得的是区间,而非出生日期。为回应德州等州的法律要求,苹果又补充了重大变更通知接口(PermissionKit 中的 Significant Change API)、StoreKit 年龄分级属性,以及家长撤回同意的通知机制。谷歌的 Play Age Signals API 则提供用户的核验或监护状态、年龄段,以及重大变更的审批状态。
(四)对开发者和终端厂商分别意味着什么
对 App 开发者而言,需要关注四点:
- 收到年龄信号,可能产生“实际知悉”的法律后果。加州法规定,接收信号后,即视为在所有平台上实际知悉该用户的年龄;除非内部存在“明确且令人信服”的相反信息,否则应以信号为准。一个原本声称“不面向儿童”的 App,一旦收到用户未满 13 岁的信号,就需要据此履行 COPPA 的相应要求。
- 预留接入多个信号源的能力。除 iOS、Android 外,还需考虑各国身份系统,例如中国的国家网络身份认证、新加坡的 Singpass、马来西亚的 MyDigital ID。
- 接收信号不等于免除责任。巴西明确规定,年龄信号不构成免责依据,信号冲突时应适用更严格的要求。企业自身掌握的相反信息,也不能忽略。
- 将重新取得同意纳入版本规划。在美国的应用商店监管模式下,App 发生重大变更,可能触发家长重新同意。产品发布流程需要为通知、审批及未获同意时的处理留出安排。
对终端厂商而言,则需要在系统层面做好以下准备:
- 支持年龄信息收集,并按市场配置核验方式。系统账户需要能够收集出生日期或年龄。加州允许自报年龄,德州要求采用商业上合理的核验方式,巴西要求使用 ANPD 认可的方法,中国则需考虑与国家身份系统对接。
- 提供符合最小化要求的年龄信号接口。对外输出必要的年龄段和家长同意状态,避免传递出生日期和身份信息。
- 打通家庭组、儿童账户与应用商店的同意流程。同时关注预装应用的适用范围,犹他州 2026 年的修订已将预装 App 纳入。
- 共用底层能力,按市场配置规则。年龄识别、家庭关系和同意管理可以共用一套基础能力,再按各地要求调整参数。这也是第七部分将讨论的“底层能力+国别规则”。
五、中国:以未成年人模式为核心的体系
中国的规则兼具年龄准入、内容监管和服务风险管理三种逻辑,并以未成年人模式推动终端、应用分发平台与 App 协同落实。2023 年《未成年人网络保护条例》出台后,配套文件陆续发布,到 2026 年,已逐步形成涵盖法律、行政法规、部门规章、规范性文件和国家标准的规则体系。2026 年 9 月公布的国务院规定征求意见稿,还拟将手机的未成年人模式纳入电信设备进网许可检测。
《未成年人网络保护条例》之前已有讨论。这里主要梳理体系全貌,以及此后的配套规则和新变化。
(一)体系一览
| 层级 | 文件 | 施行时间或状态 | 与本文模块的关系 |
| 法律 | 《未成年人保护法》(2020 年修订) | 2021 年 6 月 1 日施行 | 网络保护专章涉及终端预装、不满 14 周岁未成年人个人信息处理的监护人同意、游戏时段及直播账号等 |
| 法律 | 《个人信息保护法》 | 2021 年 11 月 1 日施行 | 不满 14 周岁未成年人的个人信息属于敏感个人信息,处理时须取得监护人同意 |
| 行政法规 | 《未成年人网络保护条例》 | 2024 年 1 月 1 日施行 | 终端出厂预装、大平台义务、年度合规审计及防沉迷等 |
| 行政法规(草案) | 《国务院关于保障未成年人健康安全使用网络的规定(征求意见稿)》 | 2026 年 9 月 18 日公布,10 月 17 日征求意见截止 | 禁止类服务清单、不满 16 周岁用户使用未成年人模式、终端功能要求及进网检测 |
| 部门规章 | 《儿童个人信息网络保护规定》 | 2019 年 10 月 1 日施行 | 不满 14 周岁儿童个人信息保护的专门规则 |
| 部门规章 | 《个人信息保护合规审计管理办法》 | 2025 年 5 月 1 日施行 | 个人信息保护合规审计的一般规则 |
| 部门规章 | 《人工智能拟人化互动服务管理暂行办法》 | 2026 年 7 月 15 日施行 | 禁止向未成年人提供虚拟亲密关系服务 |
| 规范性文件 | 《移动互联网未成年人模式建设指南》 | 2024 年 11 月 15 日发布 | 终端、App 与应用分发平台联动的未成年人模式建设要求 |
| 规范性文件 | 《可能影响未成年人身心健康的网络信息分类办法》 | 2026 年 3 月 1 日施行 | 有害信息分类、提示及呈现位置限制 |
| 规范性文件 | 《未成年人用户数量巨大和对未成年人群体具有显著影响的网络平台服务提供者认定办法》 | 2026 年 4 月 1 日施行 | “大平台”认定标准及申报要求 |
| 国家标准 | GB/T 47694—2026《网络安全技术 移动互联网未成年人模式技术要求》 | 2026 年 12 月 1 日实施 | 分别规定终端、App 和应用分发平台的未成年人模式技术要求 |
(二)终端、分发平台和 App 各自承担什么责任
中国的规则较为明确地区分了终端、应用分发平台和 App 三类主体的义务,并要求它们相互配合。终端层面的保护义务,在 2020 年修订的《未成年人保护法》中已有规定,《未成年人网络保护条例》又作了进一步明确:
《未成年人网络保护条例》第十九条第三款(节选)
智能终端产品制造者应当在产品出厂前安装未成年人网络保护软件,或者采用显著方式告知用户安装渠道和方法。
三类主体的主要分工如下。其中,征求意见稿提出的要求仍待定稿:
主体 | 主要依据 | 核心义务及拟议要求 |
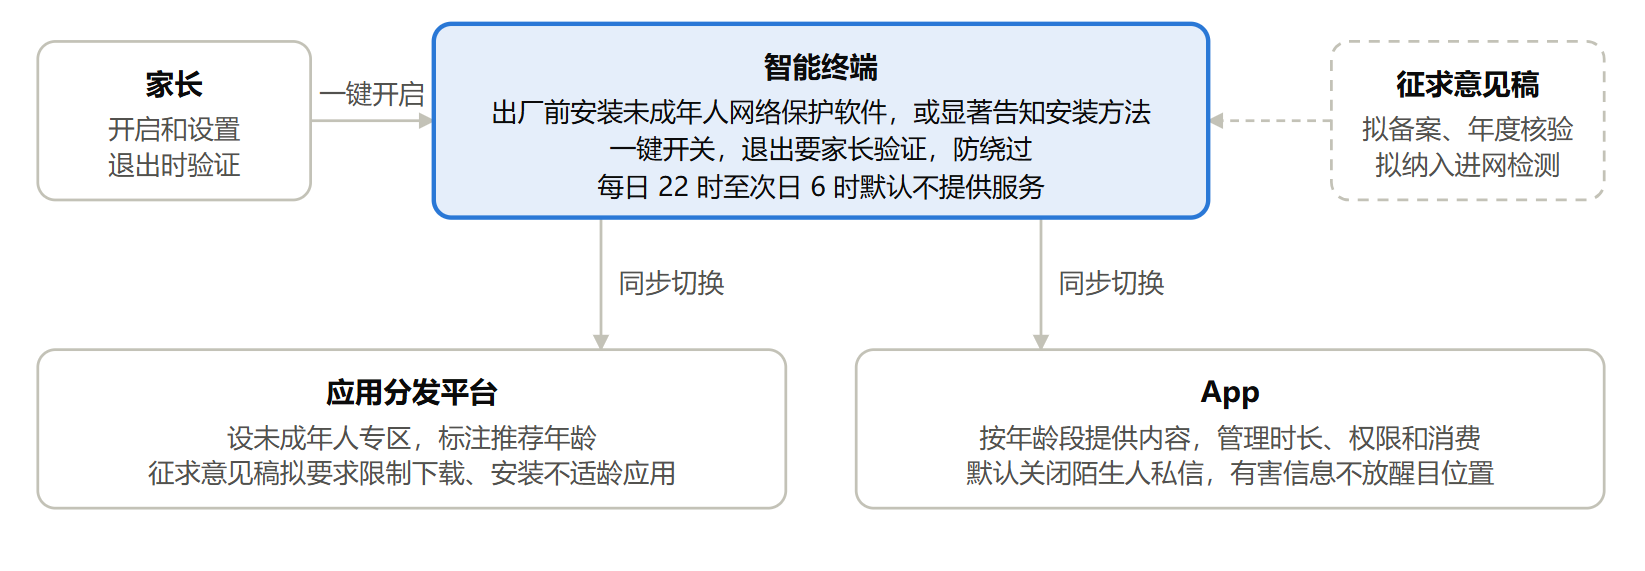
智能终端制造者 | 《未成年人保护法》第 69 条、《未成年人网络保护条例》第 19 条、《建设指南》、GB/T 47694—2026;征求意见稿第 10、12 条 | 出厂前安装未成年人网络保护软件,或显著告知安装渠道和方法;支持一键启动、退出未成年人模式,并带动 App 和分发平台同步切换;防止绕过,退出须经家长验证;每日 22 时至次日 6 时默认不提供服务 |
应用程序分发平台 | 《建设指南》;征求意见稿第 10 条 | 设置未成年人专区,标注推荐年龄,并随终端同步切换模式;征求意见稿还要求限制不适龄应用的下载和安装 |
App | 《未成年人保护法》第 74—76 条、《未成年人网络保护条例》第 43—47 条、《分类办法》第 8—9 条、《拟人化办法》第 14 条 | 提供时间、权限和消费管理;落实游戏实名要求,每日 22 时至次日 8 时不得提供游戏服务;不得为未满 16 周岁者注册直播发布账号;对有害信息作出提示,且不得在醒目位置呈现;不得向未成年人提供虚拟亲密关系服务 |
下图展示了这套联动机制的基本流程:家长在终端开启未成年人模式,应用分发平台和 App 随之切换。若征求意见稿中的相关要求最终落地,终端的未成年人模式还将纳入进网许可检测。
(三)《建设指南》中的几个关键数字
《建设指南》属于指导性文件,本身未设罚则,但对未成年人模式如何建设作出了具体安排:
- 进入方式:至少提供三种进入方式;在终端一键启动或退出后,App 和应用分发平台自动同步切换。
- 内容配置:按年龄分为五档。不满 3 岁以音频为主,3—8 岁侧重启蒙,8—12 岁侧重通识科普,12—16 岁增加学科教育,16—18 岁以健康向上的内容为主。
- 使用时长:不满 16 岁,默认推荐每日总时长不超过一小时;16—18 岁不超过两小时,家长可以豁免。连续使用超过 30 分钟,应作出提醒。
- 使用时段:每日 22 时至次日 6 时,终端默认不向未成年人提供服务;通话、备案网课不计入使用时长。
- 其他设置:App 默认关闭陌生人私信,分发平台设置未成年人专区,退出未成年人模式须经家长验证。
按年龄展开,内容配置分为五档,使用时长则只分两档,如下图所示。
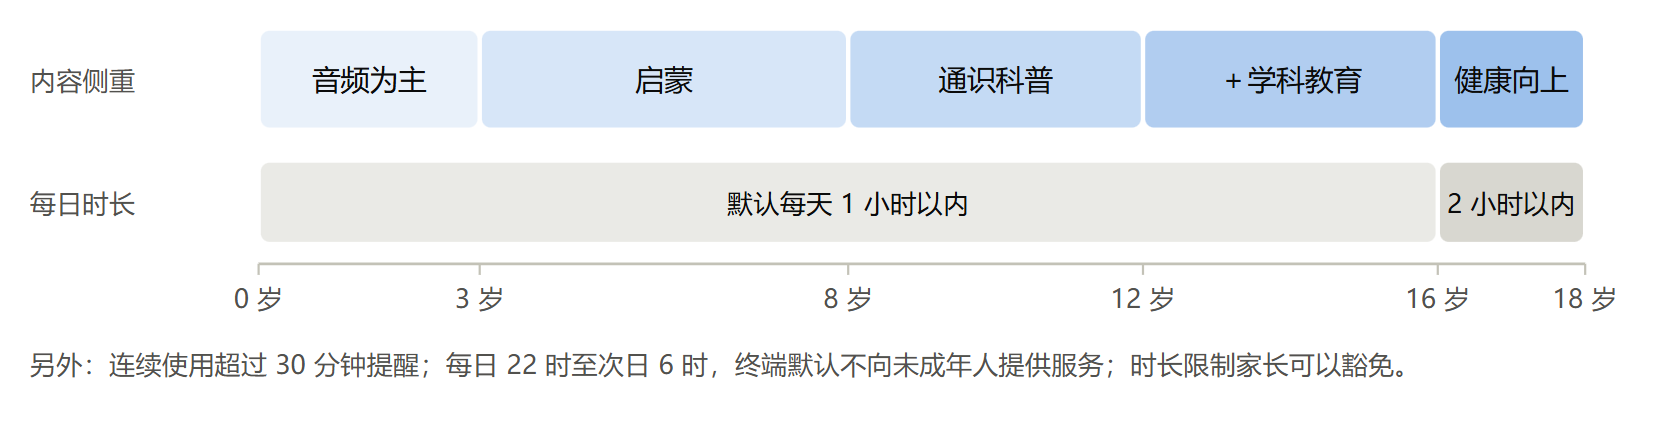
这里也需要澄清一个常见说法:“不满 8 岁每天 40 分钟”来自 2023 年的征求意见稿。2024 年 11 月发布的正式稿,仅保留了不满 16 岁一小时、16—18 岁两小时的两档安排。
(四)2024 年以来的四个变化
有害信息有了分类标准
《可能影响未成年人身心健康的网络信息分类办法》自 2026 年 3 月 1 日施行,将相关信息分为四类:诱导不良行为、宣扬负面价值观、不当使用未成年人形象、不当披露个人信息。
平台需要根据不同信息载体作出提示,同时注意内容的呈现位置:
《分类办法》第九条(节选)
不得在首页首屏、弹窗、热搜、榜单、推荐、精选等处于产品或者服务醒目位置、易引起用户关注的重点环节,呈现可能影响未成年人身心健康的网络信息。
算法推荐和生成式 AI 也不得向未成年人推送这类信息。这意味着,推荐系统需要在分发前判断内容是否适合向未成年人展示,将保护措施落实到内容触达用户之前。
“大平台”进入认定阶段
认定办法自 2026 年 4 月 1 日施行,分别从用户数量和影响程度两个方面确定适用范围。
“未成年人用户数量巨大”主要看量化指标:专门面向未成年人的平台,注册用户达到 1000 万以上,或月活跃用户达到 100 万以上;其他平台,未成年人注册用户达到 1000 万以上,或月活跃未成年人用户达到 100 万以上。
“对未成年人群体具有显著影响”则需综合判断,考虑平台规模、未成年人的使用时长和消费金额、涉未成年人内容数量、是否属于相关垂直领域的代表性平台,以及近三年涉未成年人违法违规情况等。认定原则上每三年开展一次。
网信办于 2026 年 10 月 19 日发布申报公告,要求相关主体在公告发布之日起 20 个工作日内,向省级网信部门提交申报材料。
被认定后,平台须承担《未成年人网络保护条例》第 20 条规定的一系列义务,包括定期开展未成年人影响评估、提供未成年人模式或专区、设立独立监督机构、发布年度社会责任报告等。违反其中部分义务,情节严重的,可处 5000 万元以下或上一年度营业额 5% 以下罚款。
未成年人个人信息实行年度审计
《未成年人网络保护条例》第 37 条要求,处理未成年人个人信息的主体每年开展合规审计。这是一项独立于一般审计频次的特别要求。
2025 年 5 月施行的《个人信息保护合规审计管理办法》要求,处理超过 1000 万人个人信息的主体,每两年至少审计一次;条例第 37 条则没有设置人数门槛。网信办于 2026 年 4 月发布的问答进一步明确,无论是否识别用户的未成年人身份,都应按第 37 条执行。根据网信办 2025 年 12 月的公告,相关主体还须在每年 1 月底前,向设区的市级网信部门报送上一年度审计情况。
对企业而言,只要处理未成年人个人信息,就需要落实年度审计,不能因用户规模较小,或尚未识别出未成年用户,而免除这一要求。
国务院规定征求意见稿:未成年人模式可能成为进网许可条件
2026 年 9 月 18 日公布的征求意见稿共 25 条,拟将多项指导性要求上升为行政法规义务,主要包括:
- 禁止向未成年人提供陌生人社交服务(设有例外)、虚拟亲属和虚拟伴侣等虚拟亲密关系服务,以及诱导沉迷的服务;禁止为未满 16 周岁者提供直播发布服务。
- 向未满 16 周岁者提供音视频、直播、游戏、社交,以及“可能影响未成年人认知的人工智能服务”,须通过未成年人模式提供。
- 明确身份证件、国家网络身份认证、分布式数字身份、一次性人脸核验、行为识别等年龄识别手段。
- 不得设置诱导未成年人情感依赖、沉迷和过度消费的算法模型。
对终端厂商而言,最值得关注的是第 10 条和第 12 条:
征求意见稿第十条(节选)
智能终端产品制造者应当为智能终端产品设置未成年人模式联动、一键切换、退出核验、防绕过以及使用时段、时长、功能和内容管理等功能。
第 12 条进一步要求,未成年人模式向省级网信部门备案并接受年度核验,同时由国务院电信主管部门将移动智能终端的未成年人模式纳入电信设备进网许可检测。
如果相关要求最终落地,未成年人模式将直接影响手机上市前的检测与准入。终端厂商需要在研发、测试和上市准备阶段完成相应建设,其约束力度在全球范围内也较为突出。
年龄识别的基础设施也在完善。2025 年 7 月施行的国家网络身份认证办法规定,相关公共服务可以向互联网平台提供年龄标识信息。这与第四部分讨论的“年龄信号”思路相通,但信号来源是国家身份系统。
(五)执法和司法的关注重点
将近几年公开的典型案例放在一起看,监管和法院的关注点主要集中在以下五个方面。
第一,未成年人模式是否真正发挥作用。
据国家网络安全通报中心 2024 年 11 月的通报,公安机关因快手青少年模式落实不到位、违法信息处置不及时,依据《网络安全法》给予警告。同年 12 月,网信部门发布的典型案例中,也有平台因青少年模式下仍能搜出色情引流信息而被从严处罚。
司法机关同样关注保护措施的实际效果。最高法于 2025 年 11 月发布的一起敲诈勒索案中,两名被告人以游戏代练为名敲诈 7.5 万余元,作案手法学自短视频。法院专门针对平台“未成年人模式未能发挥实质保护作用”的问题发出司法建议。
2026 年 9 月,上海专项执法发现,某二手潮玩平台在未成年人模式下仍可购买擦边手办,某游戏社区的未成年人模式存在审核漏洞,相关企业因此被约谈、警告。
第二,终端和应用商店也已进入执法视野。
2024 年 12 月发布的典型案例涉及儿童手表语音问答传播有害信息、学习平板应用商店内的短视频 App 存在低俗内容等问题,相关企业被约谈、处罚。
2026 年 7 月启动、为期四个月的“清朗·未成年人网络保护”专项行动,也将多个终端和分发环节列为排查重点,包括儿童手表等智能终端的聊天和输入法、第三方 App 诱导充值、应用商店未成年人专区内的不适龄 App,以及未成年人模式的进入和退出验证。
第三,平台对涉未成年人内容承担更高的注意义务。
2023 年 9 月,网信部门针对 QQ“小世界”版块存在色情引流、诱导未成年人不良交友、招募未成年人陪玩等问题,依据《未成年人保护法》第 127 条,作出暂停版块更新 30 日、没收违法所得、罚款 100 万元的处罚。
民事案件中,平台也可能因未采取必要措施而承担责任。北京互联网法院审理的一起案件中,同学在社交软件上发布造谣视频,包含未成年原告的肖像和微信号。法院认为,平台知道或者应当知道相关侵权行为,却未采取必要措施,应与发布者承担连带责任;涉及未成年人隐私和涉性谣言时,平台应承担更高的注意义务。该案入选了 2025 年 12 月发布的第六届依法维护妇女儿童权益十大案例。
第四,充值和打赏的退款规则更加细化。
最高法 2020 年的指导意见确立了基本规则:限制民事行为能力人未经监护人同意,参与网络付费游戏或直播打赏,支出与其年龄、智力不相适应的款项,监护人请求返还的,法院应予支持。
2026 年 1 月印发的《人民法院审理涉未成年人民事案件工作指引》第 27 条进一步细化了判断标准。支出是否与年龄、智力相适应,需要考虑其与生活的关联程度、未成年人的理解能力及金额;赔偿责任则结合年龄智力、缔约过程和监护履职情况,按过错分担。央视在报道这份指引时提到,判断经营者是否存在过错,主要看适龄提示、实名认证和时长限制是否落实。
退款请求也并非都会得到支持。北京互联网法院于 2026 年 5 月发布的一起案例中,17 岁的原告要求平台退还 650 余万元打赏款,但账号由父母实名注册,父母还曾 20 多次通过刷脸解除限制。法院认定,监护人的放任和配合构成默示同意,驳回了全部诉讼请求。
同批案例中,首次退款后监护仍不到位、导致再次充值的,退款比例被显著降低;平台实名认证不严的,则需退还大部分款项。该院受理的涉未成年人案件,也从 2021 年的 50 件增至 2025 年的 997 件。
第五,检察公益诉讼也在推动平台整改。
2021 年,杭州互联网法院审理了全国首例儿童个人信息民事公益诉讼。某短视频平台未经监护人明示同意,收集儿童的位置、面部、声音等信息,并通过算法推送含儿童信息的视频。案件最终调解结案,平台整改后报网信部门审查,公开道歉,并向儿童公益组织支付赔偿款 150 万元。
最高检于 2024 年发布的指导性案例(检例第 204 号),则涉及向未成年人租售游戏账号。针对电商平台商家不核验身份的问题,检察机关向网信部门发出诉前检察建议,最终清理商品 469 件、关闭店铺 26 家,平台也增设了购买实名和上号二次实名要求。
这些案例表明,执法和司法关注的是保护措施能否实际生效。年龄识别、防绕过、模式内的内容管理、退出验证和充值限制,每一个环节都可能成为处罚或责任认定的依据。企业需要验证整套机制是否有效运行,而不能仅以“已上线未成年人模式”作为完成合规的证明。AI 相关执法将在第六部分讨论。
六、AI 与未成年人:新的监管对象
2025 年以前,AI 在未成年人保护中主要扮演工具的角色,用于审核内容、估算年龄。此后,AI 服务本身也逐渐成为监管对象,其中最受关注的是陪伴型聊天机器人。这类服务以近似人际交往的方式与用户持续对话,可能使未成年人产生情感依赖。美国数起涉及青少年的诉讼及随后的监管调查,推动多个国家和地区在短时间内对这类服务提出专门要求。
(一)中国:直接禁止虚拟亲密关系服务
中国对这类服务划定了明确边界。2026 年 7 月 15 日施行的《人工智能拟人化互动服务管理暂行办法》,针对提供持续性情感互动的 AI 服务作出规定:
《人工智能拟人化互动服务管理暂行办法》第十四条第一款(节选)
拟人化互动服务提供者不得向未成年人提供虚拟亲属、虚拟伴侣等虚拟亲密关系的服务;
对于其他拟人化互动服务,不满 14 周岁的用户使用前须取得监护人同意。服务还须设置未成年人模式,提供现实提醒、时长限制等功能,支持监护人屏蔽特定角色、限制充值;识别出未成年人后,应切换至未成年人模式,并提供申诉渠道。面向所有用户,连续使用每超过两小时,都须作出提醒。
从草案到正式稿,监管要求有一处明显收紧:2025 年 12 月的征求意见稿要求,提供情感陪伴服务须取得监护人同意;正式稿则改为,直接禁止向未成年人提供虚拟亲密关系服务。2026 年 9 月公布的国务院规定征求意见稿延续了这一思路,并要求向未满 16 周岁者提供“可能影响未成年人认知的人工智能服务”时,通过未成年人模式提供。
生成式 AI 也有相应要求。2023 年的《生成式人工智能服务管理暂行办法》第 10 条,已要求防范未成年人用户过度依赖或沉迷;《分类办法》进一步规定,不得通过生成式 AI 向未成年人推送可能影响其身心健康的信息。
相关要求已开始体现于执法。2026 年 9 月,网信办处置了一批发布 AI 生成的“未成年人怀孕、打架”等与其年龄特点不符内容的账号。同月,上海网信部门牵头的专项执法中,一款 AI 陪伴 App 因与未成年人进行低俗对话被罚款,一款 AI 助手因教用户绕过防沉迷措施被约谈。
(二)美国:州法先行
美国对陪伴型聊天机器人的监管,主要由各州率先推进:
继加州之后,多个州陆续就陪伴型聊天机器人立法,相关要求多于 2027 年生效。
联邦层面,GUARD Act 于 2026 年 4 月在参议院司法委员会获一致通过。该提案要求,以具有合理确定性的方法核实用户已成年,仅凭自报出生日期不足以满足要求,并禁止未成年人使用 AI 陪伴服务。对于明知或轻率放任服务与未成年人发生涉性互动、诱导自杀或自伤的行为,提案规定每次最高 25 万美元的刑事罚金。目前,提案尚未交付全院表决。
监管调查与诉讼也在同步推进。FTC 于 2025 年 9 月依据第 6(b) 条款,向 Alphabet、Character Technologies、Instagram、Meta、OpenAI、Snap、X.AI 七家公司发出调查令;44 个州的检察长于 2025 年 8 月联名致函 13 家 AI 公司。私人诉讼方面,Character.AI 和谷歌于 2026 年 1 月,就佛罗里达等地五起涉及青少年心理伤害和自杀的诉讼达成和解,具体条款未公开。
(三)欧盟及其他国家和地区
- 欧盟:《人工智能法》第 5 条第 1 款 (b) 项自 2025 年 2 月 2 日起适用,禁止利用年龄等因素带来的弱点,实质扭曲人的行为并造成重大损害的 AI 系统,最高可罚 3500 万欧元或全球营业额的 7%。欧盟委员会指南第 105 段列举了两个涉及儿童的例子:通过奖励诱导儿童完成越来越危险的身体挑战的 AI 玩具,以及利用 AI 画像和不可预测的奖励诱导儿童过度游戏的设计。2026 年的修订(Regulation (EU) 2026/1744)又在第 5 条中增加两项禁令,禁止生成未经同意的私密影像和儿童性虐待材料的 AI 系统,自 2026 年 12 月 2 日起适用。KIDS Act 提案则拟要求,面向未成年人的 AI 伴侣功能默认关闭。
- 意大利:2025 年的 AI 法(Legge 132/2025)第 4 条第 4 款规定,未满 14 岁者使用 AI 技术,须取得行使亲权者的同意,自 2025 年 10 月 10 日起生效。数据保护机构 Garante 于 2025 年 5 月公布,因 Replika 处理数据缺少合法依据、未采取有效的年龄验证措施,对其开发商罚款 500 万欧元;2026 年 7 月,又对 Character.AI 罚款 15.8 万欧元,责令其确保年龄验证有效,并为未成年人默认采用私密设置。
- 澳大利亚:第二阶段行业守则将“AI 陪伴聊天机器人功能”纳入范围,以此为主要用途的服务被直接列入最高风险档。据律所解读,这类服务须实施年龄保障。
- 英国:政府于 2026 年 7 月发布的最终回应提出,禁止 18 岁以下用户使用以性化内容为主的聊天机器人。此前,ICO 曾于 2023 年 10 月认为,Snap 的“My AI”上线前风险评估不足,并发出初步执法通知。Snap 补充风险评估后,ICO 于 2024 年 5 月结案,未予处罚。
(四)企业的应对
这些措施反映出一个共同趋势:AI 公司开始主动识别用户年龄,并为未成年人设置不同的使用路径。部分服务还采取了更审慎的处理方式——无法确认年龄时,先按未成年人保护,再由成年用户通过核验解除限制。这与第三部分讨论的年龄保障分层思路相通。
(五)落地要点
- 先区分功能形态。摘要、翻译、修图等工具型 AI 功能,需要遵守一般的 AI 和未成年人保护规则;开放式对话、角色扮演、情感陪伴等功能,已被多个国家和地区单独监管,应作专门评估。
- 单独设计未成年人的使用路径。中国禁止向未成年人提供虚拟亲密关系服务;美国多州要求提示服务并非真人、定时提醒休息,并防范色情内容;KIDS Act 提案则拟要求 AI 伴侣功能对未成年人默认关闭。
- 接入适用的年龄信号。加州 SB 1119 要求接入 AB 1043 年龄信号。对于无法确定年龄的用户,先按未成年人处理,也正在成为部分企业的做法。
- 建立危机识别与应对机制。加州和纽约均要求识别自杀、自伤意图,并转介危机服务;加州还要求公开应对协议。
- 明确产品设计的边界。华盛顿、俄勒冈对模仿恋爱关系、模拟情感依赖、劝阻休息,以及通过奖励机制延长使用等行为设有限制;欧盟《人工智能法》第 5 条则禁止利用年龄等弱点诱导行为并造成重大损害。
- 落实记录、报告与审计要求。加州规定了年度报告和独立审计要求,中国也有相应的合规审计要求。相关工作需要进入日常管理流程。
七、落地框架:从逐国修补到一套体系
将前述规则落实到一家企业,常见的做法是逐国应对:哪个市场出台新法、哪项业务被监管点名,就在那里补上一项措施。市场较少时,这种方式尚可维持;业务扩展至二十个市场后,重复建设和规则冲突就会逐渐显现:同一个家长控制功能出现多个版本,同一用户在不同 App 中被划入不同年龄段,每逢新法出台,又要重新排查一遍。
下面以一家同时经营终端、操作系统、应用商店和互联网服务的公司为例,讨论如何按模块建立一套可复用、可调整的合规体系。
(一)面对每条要求,先回答三个问题
拿到一个市场的新规后,可以先从监管强度、责任主体和落地层级三个维度,逐条梳理要求:
| 维度 | 需要回答的问题 | 举例 |
| 监管强度 | 属于禁止性要求、强制性义务、监管指引,还是最佳实践? | 禁止性要求:巴西禁止向未成年人提供开箱,中国禁止向未成年人提供虚拟亲密关系服务;强制性义务:英国要求高度有效的年龄保障;监管指引:欧盟 DSA 第 28 条指南;最佳实践:采用 IARC 分级 |
| 责任主体 | 义务由操作系统、应用商店、特定类型服务,还是所有可能被儿童访问的服务承担? | 巴西 ECA Digital 第 12 条明确规定应用商店和操作系统的义务;澳大利亚社媒禁令针对被认定的平台;英国《适龄设计准则》适用于所有可能被儿童访问的服务 |
| 落地层级 | 应建设为全球共用的基础能力、业务侧可配置的策略,还是某个市场的差异化规则? | 年龄字段和年龄信号属于基础能力;开箱开关属于业务策略;印尼高风险平台名单属于国别规则 |
监管强度决定优先级和完成标准。禁止性要求需要先明确适用范围,确保相关服务或功能不被违规开放;强制性义务则要根据“合理步骤”“高度有效”等法律标准,确定措施及验证方式。监管指引和最佳实践可以结合实际分阶段落实,但指引往往也是执法的重要参照,需要纳入规划。
责任主体决定任务如何分工。一家集团可能同时是操作系统提供者、应用商店运营者和 App 开发者。同一部法律中的要求,可能需要分别交由三个团队落实,并确保它们在年龄识别、家长同意和信号传递等环节相互衔接。
落地层级决定能力能否复用。判断标准可以很直接:多个市场普遍要求、多项业务反复使用的功能,应尽量建设为共用的基础能力;差异则留在业务策略和国别配置中处理。
(二)分层架构
整体结构如下图所示,自下而上依次为通用基础能力、业务级管控和国别规则:
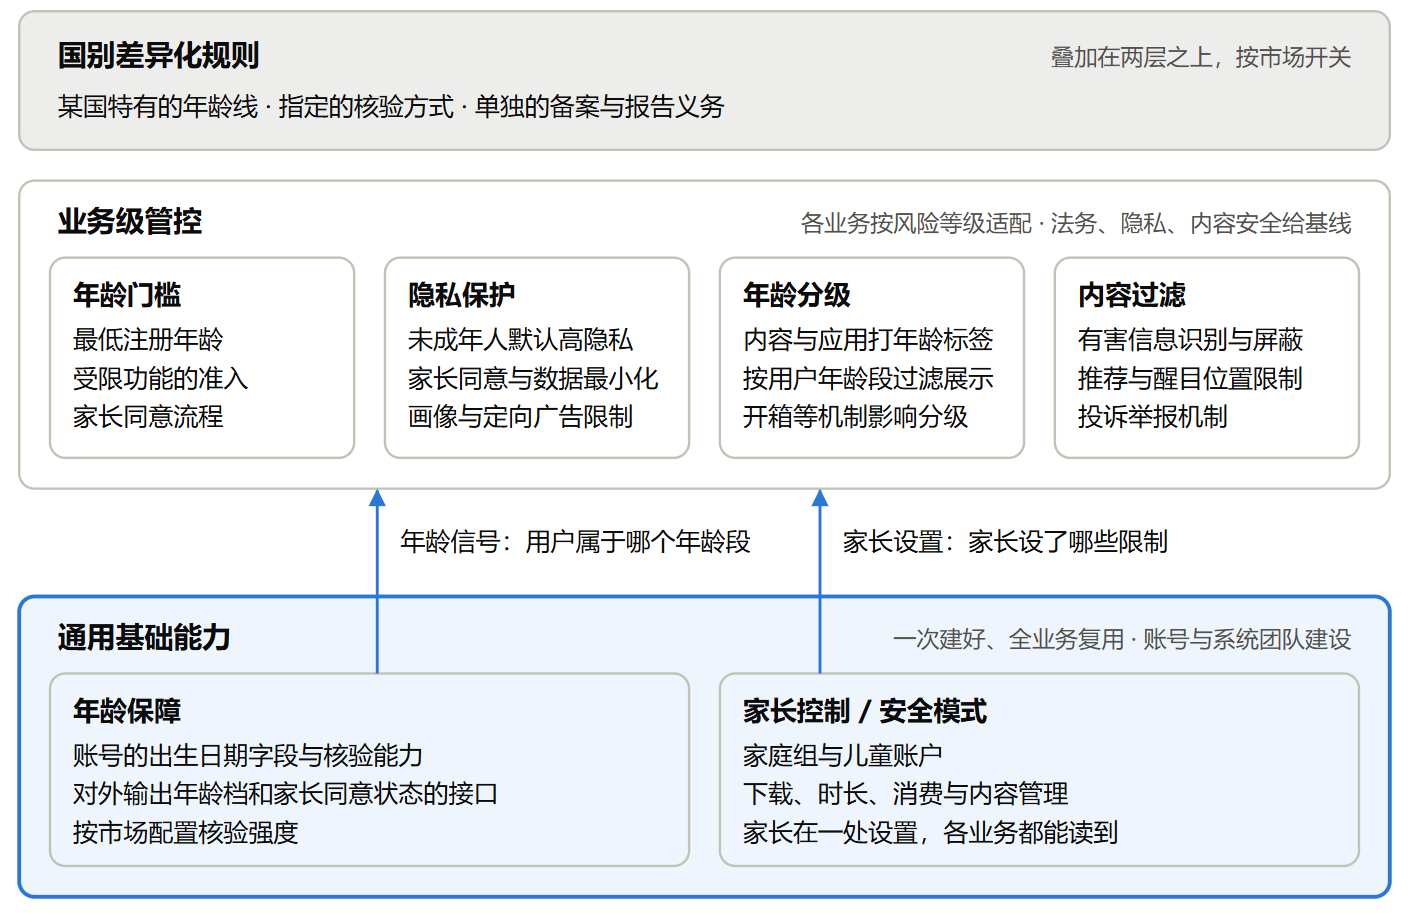
六个模块可以分为两层:
- 通用基础能力:年龄保障、家长控制与安全模式。这两个模块适合统一建设、供各业务复用。账号体系中的年龄字段和核验能力,决定了各业务能够获得多可靠的年龄信号;系统级家长控制框架,则让家长可以在一个入口统一管理。这一层主要由账号和系统团队建设,法务、隐私和安全团队共同确定基线要求。
- 业务级管控:年龄门槛、隐私保护、年龄分级、内容过滤。这四个模块需要结合业务形态配置:游戏侧重分级、开箱和使用时长,视频侧重内容过滤与推荐,社区侧重陌生人互动,广告侧重画像和投放。各业务根据自身风险落实,法务、隐私和内容安全团队提供基线要求。
国家和地区的差异化规则叠加在这两层之上,主要处理当地特有的年龄界限、指定核验方式,以及单独的备案和报告义务。
两层之间,通过年龄信号和家长设置衔接。基础能力层确认用户所属年龄段、家长设置了哪些限制,业务层据此执行,减少重复询问和核验。如果各业务分别设置年龄弹窗,就容易出现口径不一、用户反复填写、系统限制无法在 App 中生效等问题;监管检查时,也难以说明应以哪个结果为准。
海外安卓设备通常可以借助谷歌 Family Link 等系统级方案,满足基础的家长控制需求。但方案是否覆盖当地法律要求的具体功能,是否满足首次开机提示等要求,仍须逐项核查。已有功能可以作为基础,不能直接替代合规判断。
(三)如何确定业务优先级
判断问题 | 答案为“是”时的优先级 |
法律是否直接点名这一类主体或服务,例如应用商店、操作系统、社交媒体、直播、AI 陪伴? | 第一档:义务明确且有实施期限,优先落实 |
是否为其他业务提供年龄识别或家长设置等上游能力,例如账号、系统、应用商店? | 第一档:关系下游业务能否落实要求,优先建设 |
儿童是否为目标用户,或在实际用户中占有显著比例? | 至少第二档 |
是否展示第三方内容或用户生成内容,或允许陌生人联系、直播、私信? | 第二档 |
是否涉及面向未成年人的付费、虚拟货币、开箱,或基于画像的广告和推荐? | 第二档 |
不涉及上述情形,仅有部分功能可能被儿童使用 | 第三档:依托共用基础能力,按需补充措施 |
AI 功能需要按交互形态分别判断。摘要、翻译、修图等工具型功能,在不触发专门要求的情况下,通常可列入第三档;开放式对话、角色扮演、情感陪伴等功能,已被多个国家和地区单独监管,应根据适用要求和风险进入第一档或第二档。
优先级也需要随规则变化调整。今天尚无专门要求的功能,明年可能就会被纳入监管,因此至少应每半年复核一次。
(四)全球基线与高风险市场增强
全球基线可以从主要市场的共同要求出发,建立一套各业务普遍适用的保护措施。一种可行的组合是:
- 通过出生日期收集年龄信息,支持后续年龄段更新;未成年人账户默认采用高隐私设置。
- 默认关闭面向未成年人的、基于画像的个性化广告。
- 提供系统级家长控制入口,并与各业务的时长、消费和互动管理衔接。
- 为内容和应用配置年龄分级标签。
- 在访问成人内容或使用高风险功能前,触发更强的年龄核验。
- 每年评估未成年人数据处理情况,并按适用要求开展合规审计。
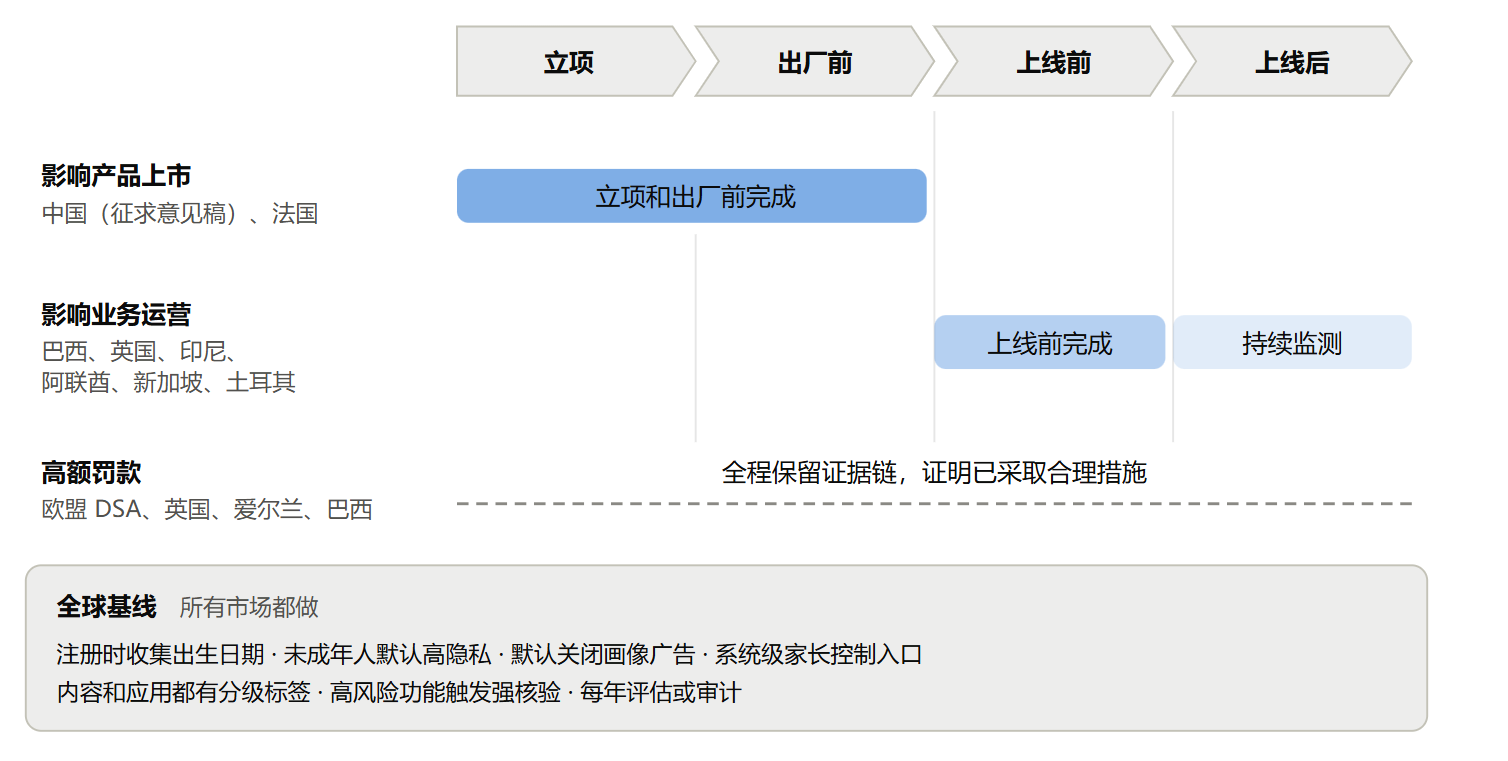
在共同基线之上,再根据各市场的违规后果配置增强措施。后果越重,相关工作越需要提前:
主要违规后果 | 典型市场 | 实施安排 |
影响产品上市 | 中国征求意见稿拟将未成年人模式纳入进网许可检测;法国设备不符合家长控制要求时,ANFR 可以禁售、要求撤回或召回 | 在产品立项时纳入要求,出厂前完成建设和验证 |
影响业务运营 | 巴西可暂停、禁止服务;英国可采取业务中断措施;印尼可断开访问;阿联酋可关停、封锁;新加坡可封锁、下架;土耳其可禁止投放新广告、限速最高 90% | 上线前完成必要措施,上线后持续监测 |
高额罚款 | 欧盟 DSA:全球营业额的 6%;英国:1800 万英镑或全球收入的 10%;爱尔兰:2000 万欧元或营业额的 10%;巴西:巴西集团营收的 10% | 完整留存实施和验证记录,能够说明已采取的措施及其效果 |
这张表也对应着产品流程中的不同节点:影响上市的要求,应进入研发和出厂验证;影响运营的要求,应在上线前落实并持续监测;涉及高额罚款的市场,则尤其需要完整的评估、实施和验证记录。
(五)项目如何推进
一个完整的未成年人保护合规项目,可以分为三个阶段:首先梳理各地要求,确定国家和产品的优先级;其次制定基线和实施方案,明确每项要求的责任团队;最后逐项评审业务方案,并在上线后验证实际效果。
每个阶段都应形成下一阶段可以直接使用的成果:调研形成要求清单,明确适用范围和期限;方案形成可验收的产品要求,明确责任人和完成标准;评审形成逐项结论,说明已满足、待补充及需要持续验证的事项。
法务需要更早参与产品需求的形成,与产品和技术团队共同明确功能、流程和验收标准。等到上线前才提出未成年人保护要求,往往会带来较大范围的返工。
(六)几个常见误区
- 将自我声明视为充分的年龄保障。英国 Ofcom 不将其认定为高度有效的年龄保障方法;巴西禁止以自我声明核验用户是否能够访问不适宜 18 岁以下用户的内容;澳大利亚行业守则也认为,仅靠自报年龄不构成适当的年龄保障。
- 将儿童模式等同于家长控制。法律要求的往往是一组具有明确管理权限和具体功能的工具,部分要求还涉及远程管理。仅提供一个隔离的使用空间,未必足够。
- 只关注终端功能,忽略账号信息。账号中的年龄信息是下游判断的重要基础。如果出生日期不准确,又缺少可靠的核验或纠错机制,错误就可能传递至各项业务。
- 认为收到年龄信号即可免责。巴西实施细则明确,应用不因接收操作系统或应用商店的年龄信号而免除责任;信号冲突时,还须适用更严格的要求。
- 低估 AI 功能的监管风险。情感陪伴、角色扮演等功能已被多个国家和地区纳入专门监管,需要按其交互方式和实际风险单独评估。
- 完成了功能,却没有留下有效性证据。“是否采取合理步骤”“措施是否高度有效”,都是监管判断的重要标准。风险评估记录、核验方案测试数据、默认设置的决策依据,都需要留存。澳大利亚 eSafety 在执法中指出的反复重试年龄检测、注册时仅靠自报年龄等问题,也说明验证必须覆盖功能的实际使用过程。
附录
附录一 重点法域速查表
截至 2026 年 10 月。各法域的处罚力度见第七部分(四)。
| 法域 | 核心规则 | 关键年龄 | 终端、系统与应用商店 | 主管机关 |
| 中国大陆 | 《未成年人保护法》《个人信息保护法》《未成年人网络保护条例》《移动互联网未成年人模式建设指南》 | 未成年人不满 18 周岁;处理个人信息须监护人同意的年龄为不满 14 周岁;直播发布账号 16 周岁 | 终端出厂前安装未成年人网络保护软件或显著告知;终端、分发平台、App 联动未成年人模式 | 网信部门牵头,多部门分工 |
| 欧盟 | DSA 第 28 条及指南;GDPR 第 8 条;AVMSD;KIDS Act(提案) | 数字同意年龄 13–16 岁(各成员国不同);KIDS Act 拟定 13 岁、15 岁两道线 | 现行规则以平台为主;KIDS Act 提案拟覆盖应用商店和操作系统 | 欧盟委员会;各成员国数字服务协调员、数据保护机构 |
| 法国 | Loi n° 2022-300(Studer 法);SREN 法 | 数字同意年龄 15 岁 | 联网设备须内置家长控制,首次开机时提示启用 | ANFR(设备)、Arcom、CNIL |
| 德国 | JMStV;JuSchG | 数字同意年龄 16 岁 | 被认定的操作系统须提供青少年保护装置,自带应用商店须使用自动分级 | KJM、BzKJ |
| 意大利 | AGCOM 第 9/23/CONS、96/25/CONS 号决定;Caivano 法令第 13 条;Legge 132/2025 | 数字同意年龄 14 岁;14 岁以下使用 AI 须家长同意 | 设备须提供家长控制应用;接入服务商须为未成年人套餐预开家长控制 | AGCOM、Garante |
| 爱尔兰 | 《在线安全准则》 | 数字同意年龄 16 岁;家长控制面向 16 岁以下 | 以视频分享平台为主 | Coimisiún na Meán、DPC |
| 英国 | 《在线安全法》;《适龄设计准则》;《儿童福利与学校法 2026》 | 儿童指 18 岁以下;数字同意年龄 13 岁;社交媒体拟定 16 岁 | 应用商店待 Ofcom 报告后可纳入;政府拟立法要求设备和系统拦截儿童拍摄、分享、查看裸露图像 | Ofcom、ICO |
| 美国(联邦) | COPPA 规则 | 13 岁以下 | 联邦层面暂无,州法另有规定 | FTC |
| 美国(州) | 犹他、德州、路易斯安那、阿拉巴马的应用商店法;加州 AB 1043 及科罗拉多、伊利诺伊的同类法;佛州 HB 3 等社交媒体年龄法 | 年龄档:13 岁以下、13–15、16–17、18 岁以上 | 应用商店核验年龄并取得家长同意;操作系统收集年龄并发出信号 | 州检察长;部分州有私人诉权 |
| 巴西 | ECA Digital(Lei nº 15.211/2025);LGPD 第 14 条;指示性分级 | 儿童不满 12 岁;16 岁以下社交账户须关联监护人 | 应用商店和操作系统须评估年龄、传递年龄信号、提供家长监督 | ANPD;司法部(分级) |
| 墨西哥 | 《儿童和青少年权利总法》;2026 年 10 月的安全数字环境总统令;《电信与广播法》(2025) | 儿童不满 12 岁;青少年 12 岁至不满 18 岁 | 总统令适用于社交网络、游戏、应用商店等数字平台;运营商须应用户要求提供家长控制 | 联邦政府;总统令本身没有罚则 |
| 澳大利亚 | 社交媒体最低年龄法;第二阶段行业守则;OAIC《儿童在线隐私守则》(草案) | 社交媒体 16 岁 | 应用商店在下载 18+ 应用前做年龄保障;手机、平板提供儿童账户 | eSafety、OAIC |
| 新加坡 | 《应用分发服务在线安全行为准则》;《网上安全(救济与问责)法》;PDPC 指南;IMDA 视频点播内容守则 | 成人应用 18 岁;数字同意 13 岁 | 五家指定应用商店须做年龄保障 | IMDA、网上安全委员会、PDPC |
| 马来西亚 | 《2025 年网络安全法》;《儿童保护守则》(2026-06-01 施行) | 社交媒体 16 岁 | 在马用户 800 万以上的社交媒体须凭政府证件核验 | MCMC |
| 印度尼西亚 | PP 17/2025(PP TUNAS);Permenkomdigi 9/2026;IGRS | 高风险平台 16 岁;低风险服务 13 岁 | 平台自评风险等级;IGRS 分级须经政府核验 | Komdigi |
| 越南 | 第 147/2024/ND-CP 号法令;《网络安全法》(2025);第 13/2023/ND-CP 号法令;《个人数据保护法》(2025) | 儿童不满 16 岁,社交网络账户由家长注册;游戏时长限制适用于不满 18 岁 | 未见对操作系统、应用商店的专门义务 | 公安部(网络安全)等多个部门 |
| 泰国 | 《个人数据保护法》(PDPA);《民商法典》 | 20 岁成年;不超过 10 岁的数据处理由家长同意 | 未查到专门规定 | 个人数据保护委员会 |
| 印度 | DPDP Act 2023;DPDP Rules 2025;《信息技术规则》(2021) | 18 岁以下为儿童 | 暂无专门规定 | 印度数据保护委员会 |
| 日本 | 《青少年网络环境整备法》;《移动软件竞争促进法》 | 18 岁以下为青少年 | 运营商为青少年提供过滤服务;竞争法为青少年保护留有例外 | 总务省、公平交易委员会 |
| 阿联酋 | 2025 年第 26 号联邦法令《儿童数字安全法》 | 18 岁以下为儿童;13 岁以下数据原则上禁止处理 | 互联网服务提供者须做网络层过滤 | TDRA 等 |
| 土耳其 | 第 5651 号法(经第 7578 号法修订);2026 年 10 月的社交网络年龄验证条例 | 社交网络 15 岁;e-Devlet 核验只显示是否满 15 岁、18 岁 | 社交网络和游戏平台须提供家长工具;未见对操作系统、应用商店的专门义务 | 信息技术与通信管理局(BTK);实施条例由总统府网络安全局发布 |
| 埃及 | 媒体最高监管委员会与国家电信监管局的联合决定(2026 年 9 月宣布) | 13 岁以下不得开设独立个人账户;13 至未满 15 岁强制安全模式 | 未见对操作系统、应用商店的专门义务 | 媒体最高监管委员会、国家电信监管局 |
| 俄罗斯 | 第 436-FZ 号联邦法 | 信息产品标识 0+ 到 18+ | 未查到专门规定 | Roskomnadzor |
附录二 主要法规与官方来源
法域 | 文件 |
中国大陆 | 《未成年人保护法》 |
中国大陆 | 《个人信息保护法》 |
中国大陆 | 《未成年人网络保护条例》 |
中国大陆 | 《儿童个人信息网络保护规定》 |
中国大陆 | 《移动互联网未成年人模式建设指南》 |
中国大陆 | 《可能影响未成年人身心健康的网络信息分类办法》 |
中国大陆 | |
中国大陆 | 《个人信息保护合规审计管理办法》 |
中国大陆 | 《人工智能拟人化互动服务管理暂行办法》 |
中国大陆 | 《国务院关于保障未成年人健康安全使用网络的规定(征求意见稿)》 |
中国大陆 | 《关于进一步严格管理 切实防止未成年人沉迷网络游戏的通知》 |
欧盟 | 《数字服务法》(Regulation (EU) 2022/2065) |
欧盟 | DSA 第 28 条未成年人保护指南(OJ C/2025/5519) |
欧盟 | 《通用数据保护条例》(Regulation (EU) 2016/679) |
欧盟 | EDPB《年龄保障声明》(2025) |
欧盟 | 年龄验证建议(Recommendation (EU) 2026/1035) |
欧盟 | KIDS Act 提案(COM(2026) 681) |
欧盟 | 《视听媒体服务指令》合并文本 |
欧盟 | CPC《游戏内虚拟货币关键原则》 |
欧盟 | 《人工智能法》第 5 条 |
法国 | |
法国 | 宪法委员会第 2026-911 DC 号决定 |
德国 | |
意大利 | |
西班牙 | 数字环境未成年人保护组织法草案 |
爱尔兰 | 《在线安全准则》 |
英国 | |
英国 | |
美国 | |
美国 | |
美国 | Free Speech Coalition v. Paxton 判决 |
巴西 | Lei nº 15.211/2025(ECA Digital)、Decreto nº 12.880/2026、ANPD ECA Digital 专页 |
巴西 | LGPD(Lei nº 13.709/2018) |
澳大利亚 | Online Safety Amendment (Social Media Minimum Age) Act 2024、eSafety 行业守则、年龄保障技术试验结果 |
新加坡 | |
新加坡 | OTT、视频点播及利基服务内容守则(IMDA) |
马来西亚 | 《儿童保护守则》(MCMC) |
印度尼西亚 | PP 17/2025(PP TUNAS) |
越南 | 第 147/2024/ND-CP 号法令;《网络安全法》(2025);第 13/2023/ND-CP 号法令;《个人数据保护法》(第 91/2025/QH15 号) |
泰国 | 《个人数据保护法》(B.E. 2562) |
印度 | |
印度 | 《信息技术(中介机构指南和数字媒体道德准则)规则》2021(2023 年合并文本) |
日本 | |
阿联酋 | 2025 年第 26 号联邦法令《儿童数字安全法》 |
土耳其 | 第 7578 号法(官方公报 2026-05-01 第 33240 号);《社交网络向儿童提供区隔服务及年龄验证条例》(官方公报 2026-10-10 第 33396 号) |
埃及 | 媒体最高监管委员会与国家电信监管局联合决定的报道(埃及国家媒体局) |
墨西哥 | 关于儿童和青少年安全数字环境的总统令(联邦官方公报 2026-10-14) |
技术标准 |
附录三 典型执法与司法案例
(一)中国
| 日期 | 机关 | 对象 | 事由与结果 | 模块 |
| 2026/9/11 | 上海市委网信办牵头多部门 | 二手潮玩平台、游戏社区、AI 陪伴 App 等 | 开着未成年人模式仍能买到擦边手办、未成年人模式审核有漏洞,约谈并警告;AI 陪伴 App 与未成年人低俗对话,罚款;AI 助手教人绕过防沉迷,约谈;另有游戏公司未落实实名注册,企业和主管人员被罚 | 未成年人模式、AI |
| 2026/7/20 | 中央网信办 | “清朗·未成年人网络保护”专项 | 为期 4 个月,点名儿童手表等智能终端的聊天和输入法、第三方 App 诱导充值、应用商店未成年人专区里不适龄的 App、未成年人模式进出验证和诱导打赏 | 终端、应用商店 |
| 2026/5/28 | 北京互联网法院 | 打赏退款典型案例 | 账号由父母实名、父母 20 余次刷脸解除限制,驳回 17 岁原告 650 余万元的退款请求;首次退款后监护不力致再次充值的,显著降低退款比例;平台实名认证不严的,退还大部分 | 充值打赏 |
| 2026/3/18 | 最高法 | 《人民法院审理涉未成年人民事案件工作指引》 | 第 27 条:游戏充值、直播打赏是否与年龄智力相适应,看与生活的关联度、理解能力和金额;过错按年龄智力、缔约过程、监护履职分担 | 充值打赏 |
| 2025/12/10 | 北京互联网法院(入选第六届依法维护妇女儿童权益十大案例) | 某社交平台 | 同学发布含未成年原告肖像、微信号的造谣视频,平台知道或者应当知道而未采取必要措施,与发布者承担连带责任 | 内容过滤 |
| 2025/11/20 | 最高法 | 涉未成年人网络保护典型案例 | 一起以游戏代练为名的敲诈案,手法学自短视频;法院以平台“未成年人模式未能发挥实质保护作用”为由发出司法建议 | 未成年人模式 |
| 2024/12/19 | 网信部门 | 儿童手表、学习平板企业及某平台 | 儿童手表语音问答传播有害信息、学习平板应用商店里的短视频 App 有低俗内容,约谈、处罚;青少年模式下能搜出色情引流的平台被从严处罚 | 终端、未成年人模式 |
| 2024/11/22 | 公安机关(国家网络安全通报中心通报) | 快手 | 青少年模式落实不到位,违法信息处置不及时;依《网络安全法》警告 | 未成年人模式 |
| 2024/10/9 | 中央网信办 | “清朗”暑期未成年人网络环境整治 | 清理信息 430 万余条,处置账号 13 万余个,下架 App 900 余个,对“开盒挂人”问题突出的平台从重处罚 | 内容过滤 |
| 2024/3/1 | 最高检(检例第 204 号) | 电商平台游戏账号租售 | 不核身份向未成年人租售游戏账号;向网信部门发诉前检察建议,清理商品 469 件、关店 26 家,平台增设购买实名和上号二次实名 | 防沉迷 |
| 2023/9/13 | 网信部门 | 腾讯 QQ“小世界” | 色情引流、诱导未成年人不良交友、招募未成年人陪玩;依未保法第 127 条暂停版块更新 30 日、没收违法所得、罚款 100 万元 | 内容过滤 |
| 2023/3/15 | 最高法(网络消费典型案例) | 游戏点卡案 | 小学五年级学生受主播诱导,半小时买游戏点卡 5949.87 元;结合同期消费认定超出年龄智力,判令返还 | 充值打赏 |
| 2023年3月 | 最高检(检例第 174 号) | 游戏社交 App 打赏案 | 未成年人打赏 21.7 万余元;检察机关支持起诉,调解全额返还,并向企业和文旅执法部门发检察建议 | 充值打赏 |
| 2021/9/8 | 中宣部、国家新闻出版署等 | 腾讯、网易等游戏企业 | 约谈:严格执行时段时长限制,不得向未成年人租售账号,禁止未成年人打赏 | 防沉迷 |
| 2021/8/6 | 北京市海淀区检察院 | 微信“青少年模式” | 认为不符合未保法,发布民事公益诉讼公告;腾讯次日承诺改进开关验证、时长和宵禁 | 未成年人模式 |
| 2021/3/11 | 杭州互联网法院 | 某短视频平台 | 全国首例儿童个人信息民事公益诉讼:未经监护人明示同意收集儿童信息并算法推送;调解,整改、道歉、赔偿 150 万元 | 儿童隐私 |
| 2021/3/2 | 最高法(未成年人司法保护典型案例) | 直播打赏案 | 用父母银行卡打赏近 160 万元;和解,返还近 160 万元 | 充值打赏 |
| 2020/5/15 | 最高法 | 涉疫情民事案件指导意见(二) | 第 9 条:限制民事行为能力人未经监护人同意,支出与其年龄、智力不相适应的款项,监护人请求返还的应予支持 | 充值打赏 |
(二)其他法域
| 日期 | 法域与机关 | 对象 | 事由与结果 | 模块 |
| 2026/9/10 | 美国德州法院 | TikTok | 宣称“限制模式”能过滤毒品、裸露等内容,未成年人在该模式下仍能看到;认定构成欺诈性营销,罚则另行审理 | 内容过滤 |
| 2026/9/8 | 爱尔兰 Coimisiún na Meán | X | 依《在线安全准则》启动首起正式调查,审查年龄保障和家长控制能否挡住成人内容和极端暴力内容 | 年龄保障、家长控制 |
| 2026/8/26 | 美国多州检察长 | Meta | 诉成瘾设计、误导安全性、违法收集 13 岁以下用户数据;和解,加州检察长公布 10 年内最高 170 亿美元,含 18 岁以下默认每天 2 小时、清退 13 岁以下用户、设独立审计员等承诺 | 默认设置、年龄门槛 |
| 2026/8/21 | 美国司法部 | TikTok、字节跳动 | COPPA;和解 4 亿美元,其中 1 亿以撤销 2019 年同意令为前提,不认定责任 | 儿童隐私 |
| 2026/8/12 | 巴西 ANPD | Discord | 直播被用于暴力、骚扰、诱导自残;依 ECA Digital 第 6 条,3 个工作日内暂停在巴西的“Go Live”直播 | 内容过滤 |
| 2026/8/6 | 美国新墨西哥州法院 | Meta | 公共滋扰部分:判令出资 5.67 亿美元设立青少年损害消减基金;Meta 上诉 | 产品设计 |
| 2026/7/24 | 欧盟委员会(DSA) | TikTok | 未成年人账户可设为公开,16–17 岁用户的内容进入推荐流;初步认定 | 默认设置、儿童隐私 |
| 2026/7/10 | 欧盟委员会(DSA) | Meta(Instagram、Facebook) | 成瘾设计;家长控制的效果过度依赖家长的技能和时间;初步认定 | 默认设置、家长控制 |
| 2026/7/9 | 意大利 Garante | Character.AI | 罚款 15.8 万欧元,责令年龄验证切实有效、未成年人默认私密 | AI、年龄保障 |
| 2026年5月 | 美国社交媒体成瘾 MDL 首个学区试点案 | Meta、Snap、TikTok、YouTube | 开庭前全部和解,合计约 2700 万美元 | 产品设计 |
| 2026/4/29 | 欧盟委员会(DSA) | Meta | 没有有效阻止 13 岁以下用户,注册时生日自填、缺乏核验;初步认定 | 年龄保障、年龄门槛 |
| 2026年4月 | 美国内华达、阿拉巴马、西弗吉尼亚检察长 | Roblox | 诉前和解,每州约 1100 万至 1220 万美元;开放聊天前须核验年龄或面部估龄,16 岁以下只能和“可信好友”聊天 | 年龄门槛、家长控制 |
| 2026/3/26 | 欧盟委员会(DSA) | Pornhub、Stripchat、XNXX、XVideos | 只靠一次点击的自我声明,模糊处理和警示无效;初步认定 | 年龄保障 |
| 2026/3/25 | 美国洛杉矶高等法院(K.G.M. 案) | Meta、YouTube | 首个社交媒体成瘾陪审团裁决:设计过失、未尽警示义务,赔偿 600 万美元,Meta 承担 70% | 产品设计 |
| 2026/3/24 | 美国新墨西哥州陪审团 | Meta | 在儿童安全问题上误导公众,违反该州《不公平行为法》;3.75 亿美元,Meta 上诉 | 产品设计 |
| 2026/3/19 | 英国 Ofcom | 4chan | 色情内容未用高效年龄保障,罚款 45 万英镑;此前 AVS Group、8579 LLC 分别被罚 100 万、135 万英镑 | 年龄保障 |
| 2026/2/24 | 英国 ICO | 2025 年 7 月前没有年龄保障,处理 13 岁以下用户数据无合法依据;罚款 1447 万英镑 | 年龄保障、儿童隐私 | |
| 2026/2/6 | 欧盟委员会(DSA) | TikTok | 无限滚动、自动播放、推送等成瘾设计;初步认定 | 默认设置 |
| 2026/2/5 | 英国 ICO | MediaLab(Imgur) | 没有年龄保障,也没有取得家长同意;罚款 247,590 英镑 | 儿童隐私 |
| 2026/2/1 | 埃及媒体最高监管委员会 | Roblox | 儿童接触不当内容和陌生人;宣布封禁,由国家电信监管局执行 | 年龄门槛 |
| 2026/1/7 | 美国(私人诉讼) | Character.AI、谷歌 | 五起涉及青少年心理伤害和自杀的诉讼达成和解,条款未公开 | AI |
| 2025/9/2 | 美国 FTC | Disney | 上传 YouTube 的儿童视频未标注“面向儿童”;1000 万美元 | 儿童隐私 |
| 2025/5/19 | 意大利 Garante | Luka(Replika) | 处理数据缺乏合法依据,没有年龄验证;罚款 500 万欧元 | AI、年龄保障 |
| 2025/1/17 | 美国 FTC | Cognosphere(《原神》) | 违反 COPPA,开箱宣传误导;2000 万美元,16 岁以下买开箱须家长同意,须披露概率和兑换比例 | 年龄分级与开箱 |
| 2024/10/9 | 土耳其安卡拉法院 | Discord | 以保护儿童为由封锁 | 年龄门槛 |
| 2024/10/3 | 美国德州检察长 | TikTok | 依 SCOPE 法起诉:未经家长同意共享未成年人数据,没有提供家长管理工具 | 家长控制、儿童隐私 |
| 2024年8月 | 土耳其法院 | Roblox | 存在可能导致儿童受虐的内容;封锁 | 年龄门槛 |
| 2024/7/9 | 美国 FTC、洛杉矶检察官办公室 | NGL Labs | 伪造消息诱导付费,虚称用 AI 过滤网络霸凌,违反 COPPA;500 万美元,禁止向 18 岁以下用户提供服务 | 年龄门槛、年龄保障 |
| 2024/5/21 | 英国 ICO | Snap | “My AI”上线前风险评估不足,2023 年 10 月发出初步执法通知;补做评估后结案 | AI |
| 2024/3/14 | 意大利 AGCM | TikTok | 对“法式疤痕”等危险挑战监控不力,推荐算法加以放大;罚款 1000 万欧元 | 内容过滤 |
| 2024/1/3 | 韩国公平交易委员会 | Nexon | 暗中调低概率型道具的概率并发布虚假公告;罚款 116.42 亿韩元,Nexon 已起诉 | 年龄分级与开箱 |
| 2023/9/15 | 爱尔兰 DPC | TikTok | 儿童账户默认公开、“家庭配对”、透明度不足、暗黑模式;3.45 亿欧元 | 儿童隐私、默认设置 |
| 2023/6/5 | 美国 FTC | Microsoft(Xbox) | 注册时先收集儿童信息再找家长,并长期留存;2000 万美元 | 儿童隐私 |
| 2023/5/31 | 美国 FTC | Amazon(Alexa) | 儿童语音录音无限期保存、删除不彻底,并用于训练算法;2500 万美元 | 儿童隐私 |
| 2023/4/4 | 英国 ICO | TikTok | 未经家长同意处理约 140 万名 13 岁以下儿童的数据;1270 万英镑。TikTok 上诉,2026 年 7 月上级审裁处在先决问题上支持 ICO | 儿童隐私 |
| 2022/12/19 | 美国 FTC | Epic Games | 违反 COPPA,语音和文字聊天默认开启;罚款 2.75 亿美元,另退款 2.45 亿美元 | 儿童隐私、默认设置 |
| 2022/9/15 | 爱尔兰 DPC | 儿童商业账户公开联系方式,个人账户默认公开;4.05 亿欧元 | 儿童隐私 | |
| 2022/3/9 | 荷兰国务委员会 | EA | 撤销博彩管理局对《FIFA》卡包的强制金令:卡包是技巧游戏的组成部分,不是独立的赌博 | 年龄分级与开箱 |
| 2021/7/22 | 荷兰 AP | TikTok | 隐私声明只有英文版;75 万欧元 | 儿童隐私 |
| 2021/1/22 | 意大利 Garante | TikTok | 年龄核验严重不足;紧急禁止处理无法确认年龄的意大利用户数据 | 年龄保障 |
| 2020/7/15 | 韩国广播通信委员会 | TikTok | 未经法定代理人同意收集 14 岁以下儿童的个人信息约 6000 条;1.86 亿韩元 | 儿童隐私 |
| 2019/9/4 | 美国 FTC、纽约州 | Google、YouTube | 在儿童频道收集追踪标识并投放定向广告;1.7 亿美元 | 儿童隐私 |
| 2018/4/25 | 比利时博彩委员会 |